CADERNO DE FASE 3-1 CLOUDOPS ENGINEER ASSOCIATE
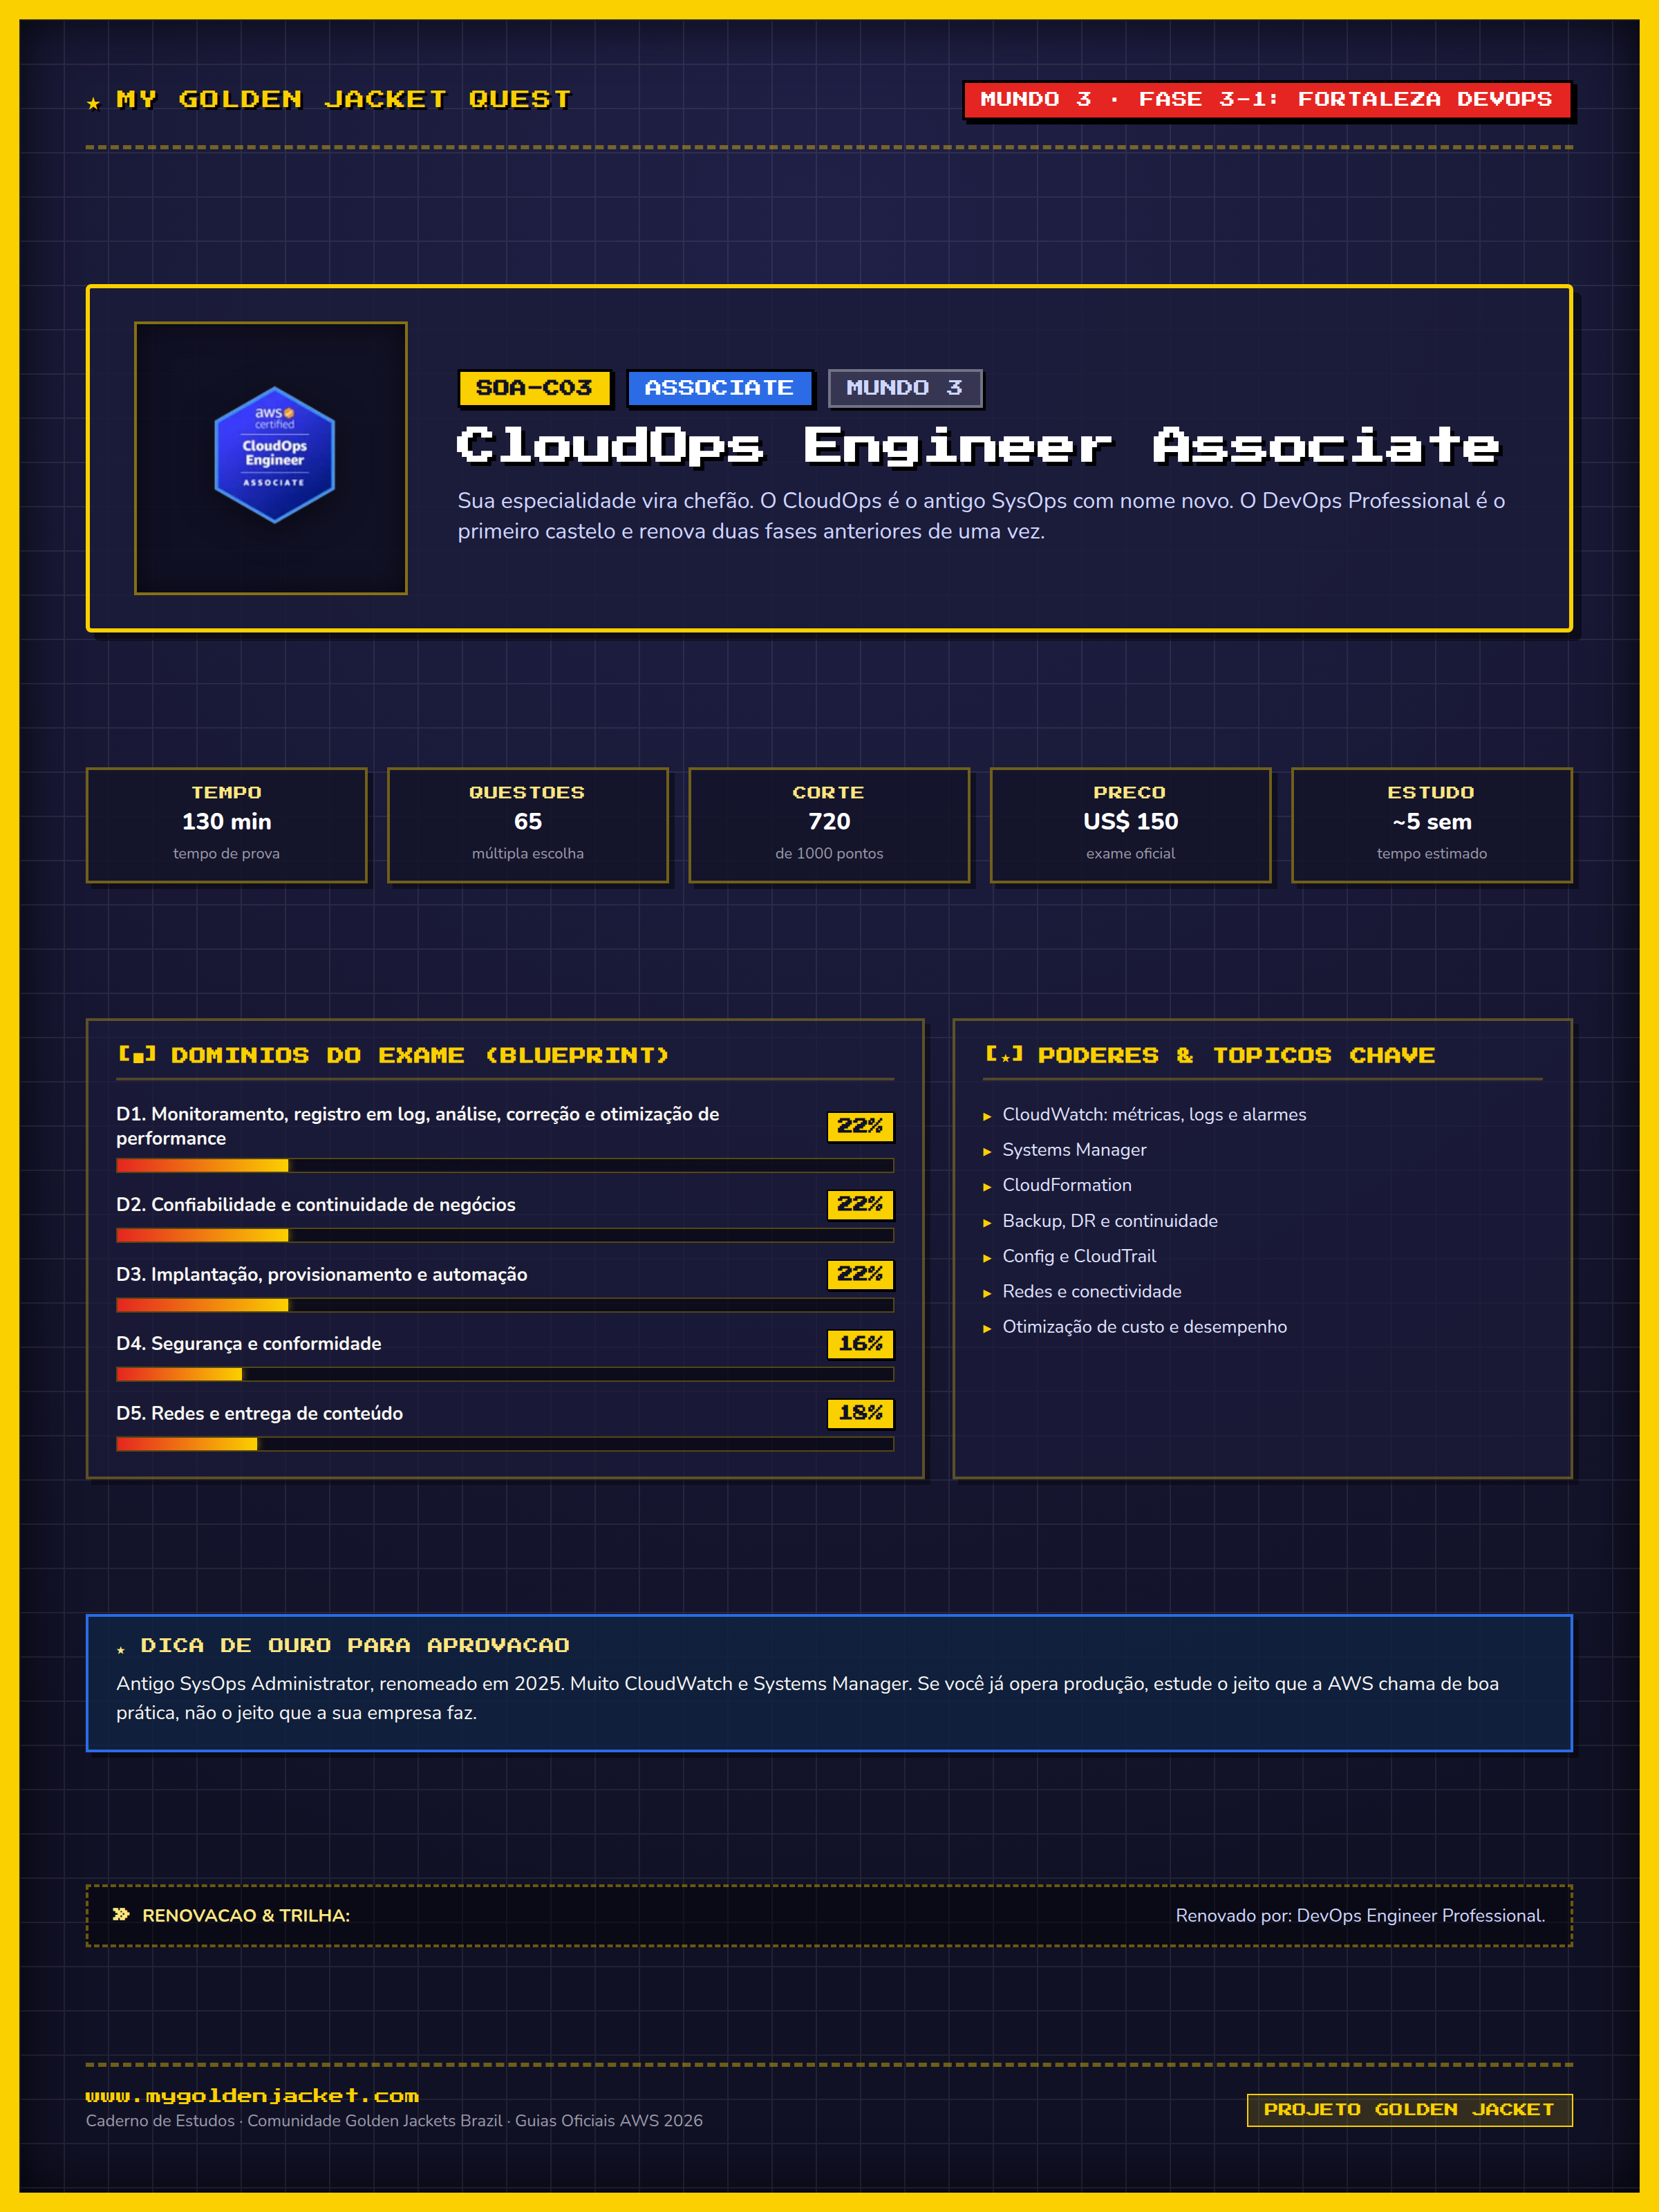
Estrutura oficial do exame SOA-C03: domínios com peso, declarações de tarefa e os itens de conhecimento e habilidade do guia da AWS, em português. Marque cada item conforme domina, escreva anotações, anexe materiais e crie subtópicos seus em qualquer nível.
Guia oficial do exame (em inglês) · Baixar pôster de resumo (PNG) · Voltar ao mapa
DOMÍNIOS
- 1 Monitoramento, registro em log, análise, correção e otimização de performance 22%
- 2 Confiabilidade e continuidade de negócios 22%
- 3 Implantação, provisionamento e automação 22%
- 4 Segurança e conformidade 16%
- 5 Redes e entrega de conteúdo 18%
Como estudar para o CloudOps Engineer Associate (SOA-C03)
O CloudOps Engineer Associate é o antigo SysOps Administrator, renomeado em 2025: 65 questões em 130 minutos, nota mínima 720, só de múltipla escolha e resposta múltipla, sem laboratório. Três domínios dividem 66% da prova em partes iguais: monitoramento e correção (CloudWatch, alarmes, Logs Insights), confiabilidade e continuidade (backup, recuperação de desastres, multi-AZ) e implantação e automação (CloudFormation, Systems Manager). Redes e entrega de conteúdo (18%) e segurança e conformidade (16%) completam.
Vem depois do Solutions Architect Associate (SAA-C03) e do Developer Associate (DVA-C02 e DVA-C03) no mapa, e é a fase em que quem opera produção mais se sente em casa. Cuidado com o vício: a prova cobra o jeito que a AWS chama de boa prática (Systems Manager em vez de SSH, Config em vez de script de auditoria), não o jeito da sua empresa. Ela é renovada pelo DevOps Engineer Professional (DOP-C02), que cobra os mesmos serviços em cenários de várias contas.
Reserve cinco semanas. Ligue alarmes do CloudWatch a ações do Systems Manager Automation e escreva um runbook de verdade; depois restaure um backup com o AWS Backup e cronometre. O guia oficial deste exame só existe em inglês, e os tópicos do caderno foram traduzidos seguindo a terminologia dos guias em português. Use as anotações para registrar quais métricas e logs cada serviço publica, que é o que as questões de monitoramento perguntam.
Domínio 1: Monitoramento, registro em log, análise, correção e otimização de performance 22% do exame
1.1 Implementar métricas, alarmes e filtros usando os serviços de monitoramento e registro em log da AWS.
- Usar serviços da AWS (por exemplo, Amazon CloudWatch, AWS CloudTrail, Amazon Managed Service for Prometheus) para configurar o monitoramento e o registro em log de workloads (por exemplo, sem servidor, computação, IA).
- Configurar e gerenciar o agente do CloudWatch para coletar métricas e logs de instâncias EC2, clusters do Amazon ECS ou clusters do Amazon EKS.
- Configurar, identificar e solucionar problemas de alarmes do CloudWatch que podem invocar serviços da AWS diretamente ou por meio do Amazon EventBridge (por exemplo, criando alarmes compostos e identificando as ações que eles podem invocar).
- Criar, implementar e gerenciar painéis do CloudWatch personalizáveis e compartilháveis que exibam métricas e alarmes de recursos da AWS em várias contas e Regiões da AWS.
- Configurar serviços da AWS para enviar notificações ao Amazon SNS e invocar alarmes que enviem notificações ao Amazon SNS.
1.2 Identificar e corrigir problemas usando métricas de monitoramento e disponibilidade.
- Analisar métricas de performance e automatizar estratégias de correção usando serviços e funcionalidades da AWS (por exemplo, CloudWatch, Lambda, AWS Systems Manager, CloudTrail, Kiro, AWS DevOps Agent).
- Usar o EventBridge para rotear, enriquecer e entregar eventos, e solucionar problemas em regras de barramento de eventos.
- Criar ou executar runbooks de automação do Systems Manager, personalizados e predefinidos (por exemplo, usando SDKs da AWS ou scripts personalizados), para automatizar tarefas e simplificar processos na AWS.
1.3 Implementar estratégias de otimização de performance para recursos de computação, armazenamento e banco de dados.
- Otimizar recursos de computação e corrigir problemas de performance usando métricas de performance, tags de recursos e ferramentas da AWS.
- Analisar métricas de performance do Amazon EBS, solucionar problemas e otimizar os tipos de volume para melhorar a performance e reduzir custos.
- Implementar e otimizar estratégias de performance do S3 (por exemplo, AWS DataSync, S3 Transfer Acceleration, uploads multipart, políticas do S3 Lifecycle) para aprimorar a transferência de dados, a eficiência do armazenamento e os padrões de acesso.
- Avaliar e selecionar soluções de armazenamento compartilhado (por exemplo, Amazon EFS, Amazon FSx, Amazon S3 Files) e otimizá-las (por exemplo, políticas de ciclo de vida do EFS) para casos de uso e requisitos específicos.
- Monitorar métricas do Amazon RDS (por exemplo, Amazon RDS Performance Insights, alarmes do CloudWatch) e modificar configurações para aumentar a eficiência de performance (por exemplo, recomendações proativas do Performance Insights, RDS Proxy).
- Implementar, monitorar e otimizar instâncias EC2 e seus recursos associados de armazenamento e rede (por exemplo, grupos de posicionamento do EC2).
Domínio 2: Confiabilidade e continuidade de negócios 22% do exame
2.1 Implementar escalabilidade e elasticidade.
- Configurar e gerenciar mecanismos de escalabilidade em ambientes de computação.
- Implementar armazenamento em cache usando serviços da AWS para aprimorar a escalabilidade dinâmica (por exemplo, Amazon CloudFront, Amazon ElastiCache).
- Configurar e gerenciar a escalabilidade em bancos de dados gerenciados da AWS (por exemplo, Amazon RDS, DynamoDB).
2.2 Implementar ambientes altamente disponíveis e resilientes.
- Configurar e solucionar problemas do Elastic Load Balancing (ELB) e das verificações de integridade do Amazon Route 53.
- Configurar sistemas tolerantes a falhas (por exemplo, implantações Multi-AZ).
2.3 Implementar estratégias de backup e restauração.
- Automatizar snapshots e backups de recursos da AWS (por exemplo, instâncias EC2, instâncias de banco de dados do RDS, volumes do EBS, buckets do S3, tabelas do DynamoDB) usando serviços da AWS (por exemplo, AWS Backup).
- Usar vários métodos para restaurar bancos de dados (por exemplo, restauração point-in-time) para atender aos requisitos de objetivo de tempo de recuperação (RTO), objetivo de ponto de recuperação (RPO) e custo.
- Implementar versionamento em serviços de armazenamento (por exemplo, Amazon S3, Amazon FSx).
- Seguir procedimentos e práticas recomendadas de recuperação de desastres (por exemplo, backup e restauração, pilot light, warm standby, ativo/ativo).
Domínio 3: Implantação, provisionamento e automação 22% do exame
3.1 Provisionar e manter recursos de nuvem.
- Criar e gerenciar AMIs e imagens de contêiner (por exemplo, EC2 Image Builder).
- Criar e gerenciar recursos da AWS usando o CloudFormation e o AWS CDK.
- Identificar e corrigir problemas de implantação (por exemplo, problemas de dimensionamento de sub-redes, erros do CloudFormation, problemas de permissões).
- Provisionar e compartilhar recursos entre várias Regiões e contas (por exemplo, AWS Resource Access Manager [AWS RAM], CloudFormation StackSets).
- Implementar estratégias e serviços de implantação.
- Usar e gerenciar ferramentas de terceiros para automatizar a implantação de recursos (por exemplo, Terraform, Git).
3.2 Automatizar o gerenciamento de recursos existentes.
- Usar serviços da AWS para automatizar processos operacionais (por exemplo, Systems Manager).
- Implementar automação orientada a eventos usando serviços e recursos da AWS (por exemplo, Lambda, notificações de eventos do S3, EventBridge, AWS DevOps Agent).
Domínio 4: Segurança e conformidade 16% do exame
4.1 Implementar e gerenciar ferramentas e políticas de segurança e conformidade.
- Implementar recursos do IAM (por exemplo, políticas de senha, autenticação multifator [MFA], perfis, identidade federada, políticas de recursos, condições de política).
- Solucionar problemas e auditar questões de acesso usando ferramentas da AWS (por exemplo, CloudTrail, IAM Access Analyzer, simulador de políticas do IAM).
- Implementar estratégias de várias contas com segurança (por exemplo, AWS Organizations, políticas de controle de serviço, IAM Identity Center).
- Implementar correções com base nos resultados das verificações de segurança do AWS Trusted Advisor.
- Aplicar requisitos de conformidade e monitoramento contínuo (por exemplo, seleção de Regiões e serviços, pacotes de conformidade do AWS Config).
4.2 Implementar estratégias para proteger dados e infraestrutura.
- Implementar e aplicar um esquema de classificação de dados.
- Implementar, configurar e solucionar problemas de criptografia em repouso (por exemplo, AWS KMS).
- Implementar, configurar e solucionar problemas de criptografia em trânsito (por exemplo, AWS Certificate Manager [ACM]).
- Armazenar segredos com segurança usando serviços da AWS.
- Configurar relatórios e corrigir descobertas de serviços da AWS (por exemplo, AWS Security Hub, Amazon GuardDuty, AWS Config, Amazon Inspector, AWS Security Agent).
Domínio 5: Redes e entrega de conteúdo 18% do exame
5.1 Implementar e otimizar recursos de rede e conectividade.
- Configurar uma VPC (por exemplo, sub-redes, tabelas de rotas, ACLs de rede, grupos de segurança, gateways NAT, gateway da internet, gateway da internet somente de saída).
- Configurar conectividade de rede privada (por exemplo, VPC endpoints, AWS PrivateLink, emparelhamento de VPCs).
- Auditar serviços de proteção de rede da AWS (por exemplo, Route 53 Resolver DNS Firewall, AWS WAF, AWS Shield, AWS Network Firewall) em uma única conta.
- Otimizar o custo de arquiteturas de rede.
5.2 Configurar domínios, serviços de DNS e entrega de conteúdo.
- Configurar o DNS (por exemplo, Route 53 Resolver).
- Implementar políticas de roteamento, configurações e registro em log de consultas do Route 53.
- Configurar a distribuição de conteúdo e serviços (por exemplo, CloudFront, AWS Global Accelerator).
5.3 Solucionar problemas de conectividade de rede.
- Solucionar problemas de configurações de VPC (por exemplo, sub-redes, tabelas de rotas, ACLs de rede, grupos de segurança, gateways de trânsito, gateways NAT).
- Coletar e interpretar logs de rede para solucionar problemas (por exemplo, logs de fluxo da VPC, logs de acesso do ELB, logs de web ACL do AWS WAF, logs do CloudFront, logs de contêineres).
- Identificar e corrigir problemas de cache do CloudFront.
- Identificar e solucionar problemas de conectividade híbrida e de conectividade privada.
- Configurar e analisar os serviços de monitoramento de rede do CloudWatch.
A AWS publicou este guia só em inglês; os tópicos foram traduzidos por nós seguindo a terminologia dos guias oficiais em português. Entre ou crie uma conta para registrar o que já domina, escrever anotações e anexar materiais.