CADERNO DE FASE 2-2 DEVELOPER ASSOCIATE
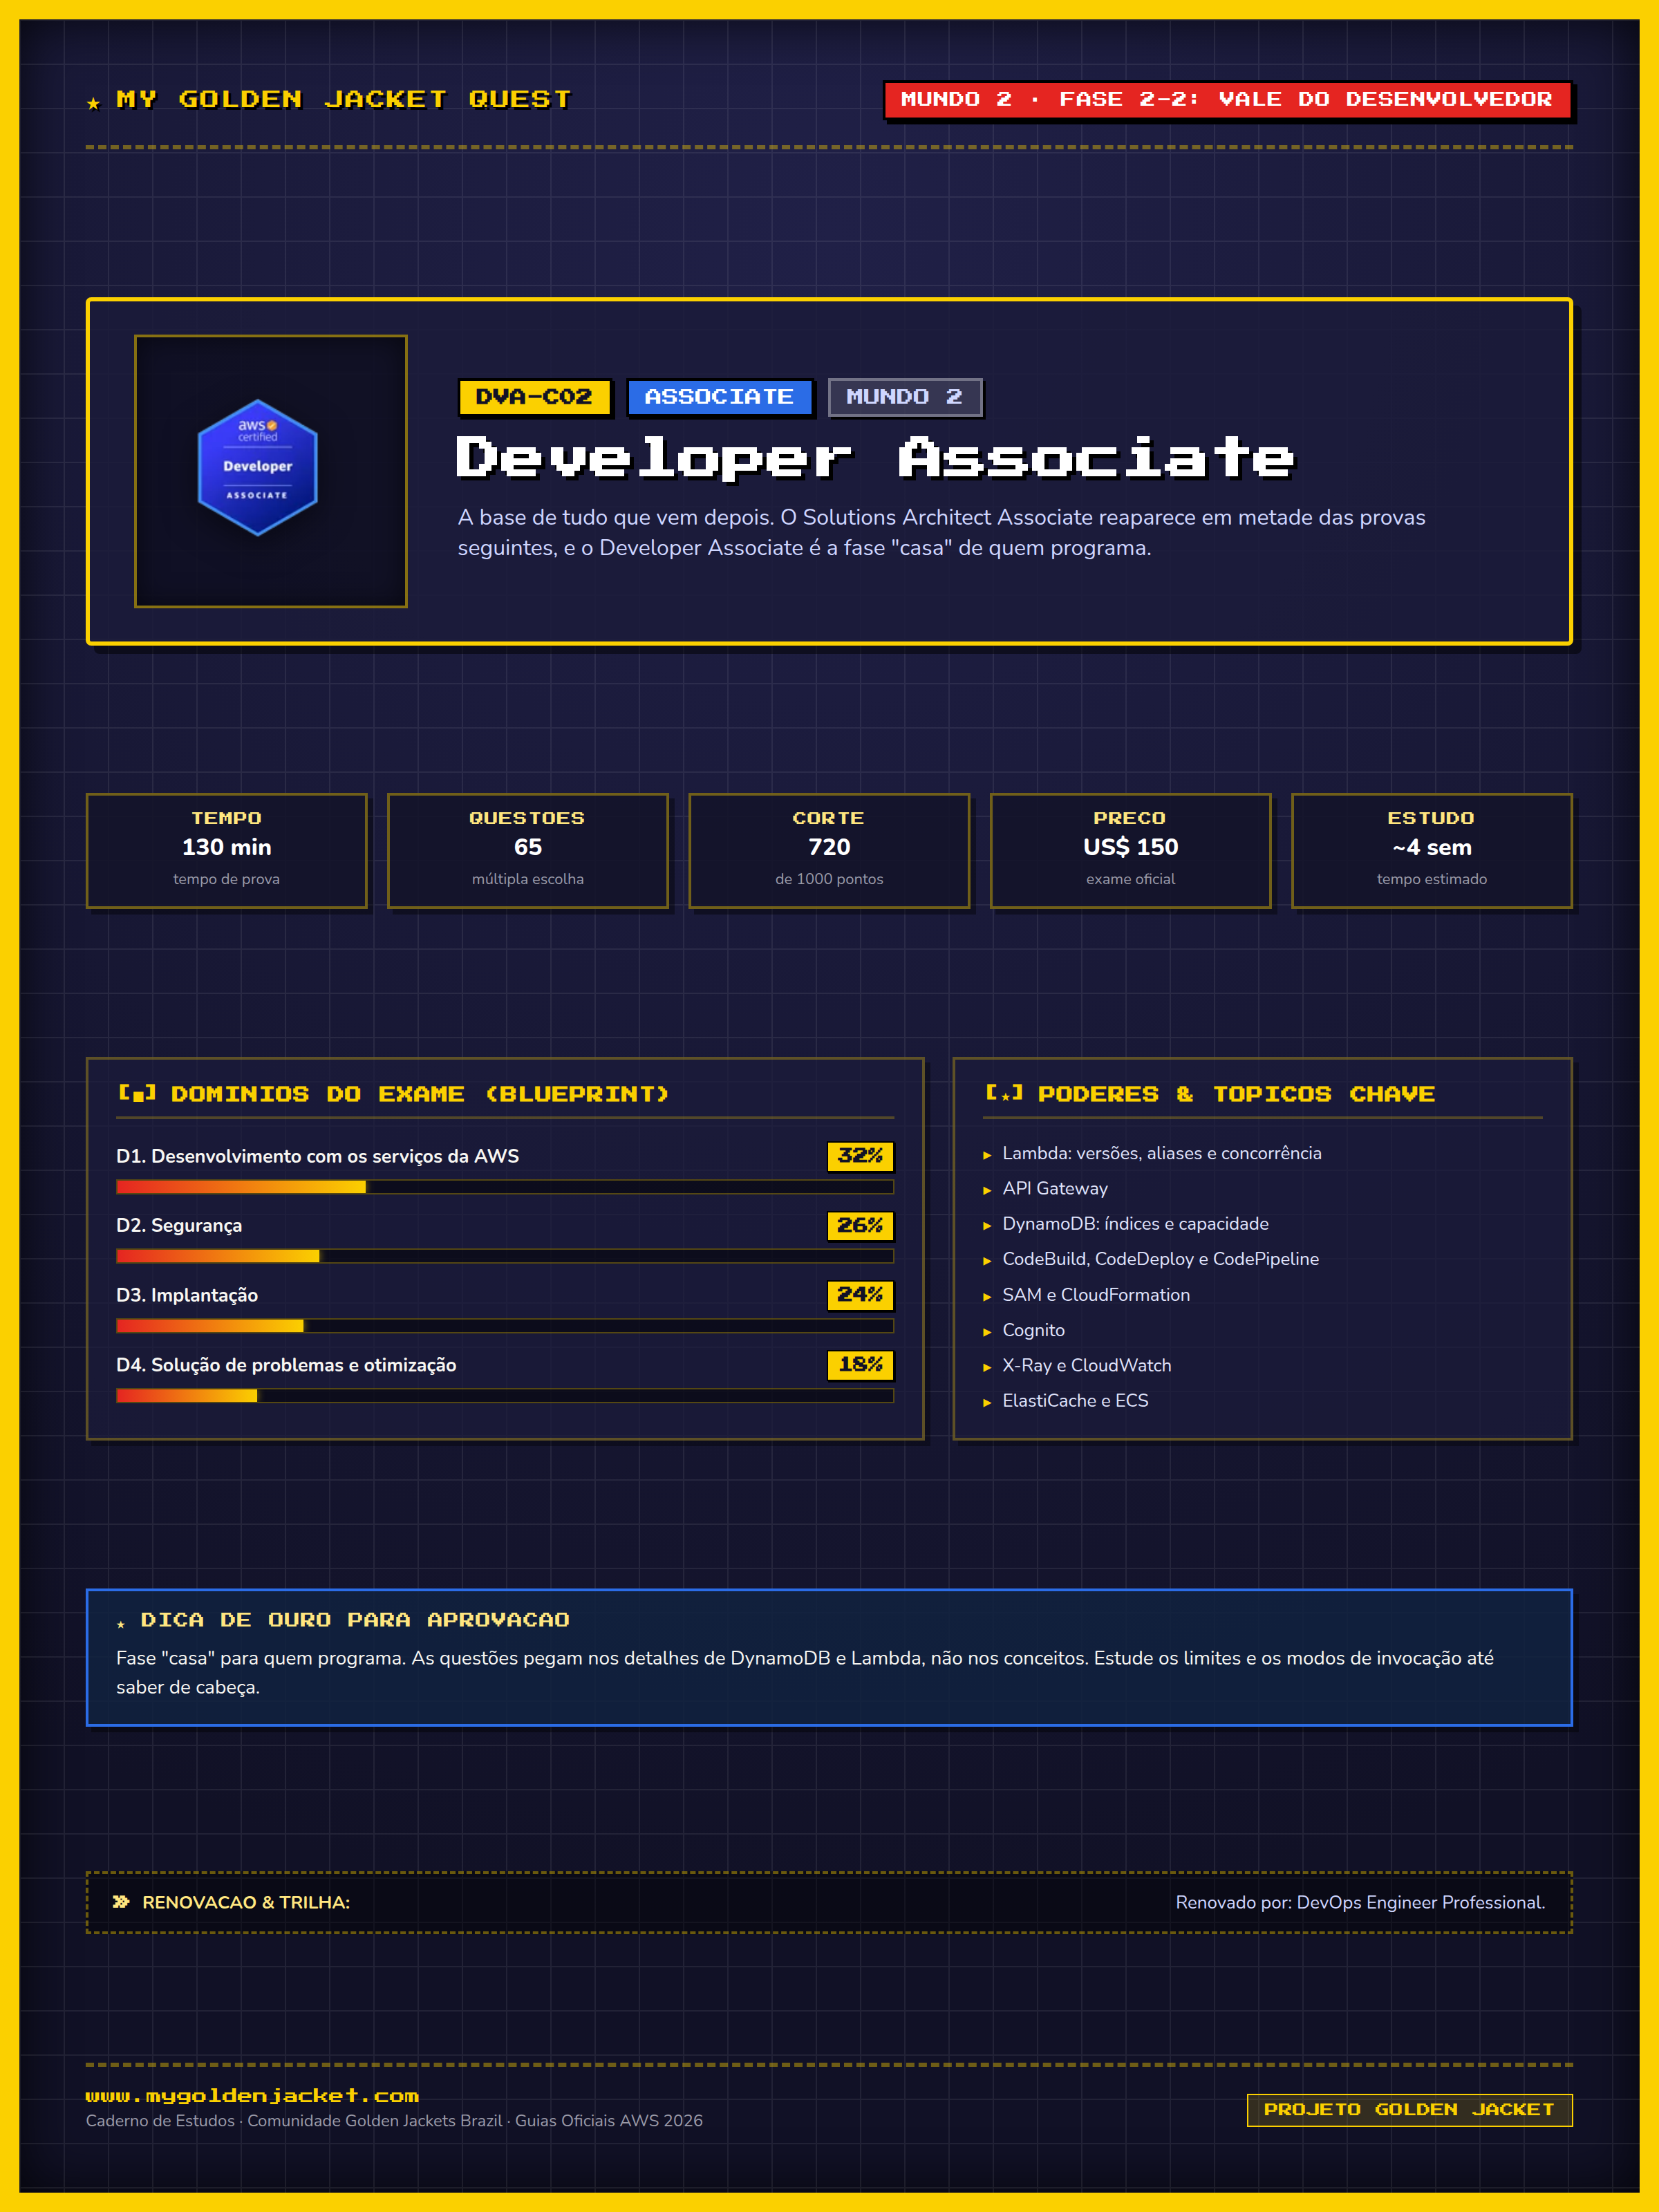
Estrutura oficial do exame DVA-C02: domínios com peso, declarações de tarefa e os itens de conhecimento e habilidade do guia da AWS, em português. Marque cada item conforme domina, escreva anotações, anexe materiais e crie subtópicos seus em qualquer nível.
- DVA-C02: até 30/11/2026
- DVA-C03: a partir de 01/12/2026
Guia oficial do exame em português · Baixar pôster de resumo (PNG) · Voltar ao mapa
DOMÍNIOS
- 1 Desenvolvimento com os serviços da AWS 32%
- 2 Segurança 26%
- 3 Implantação 24%
- 4 Solução de problemas e otimização 18%
Como estudar para o Developer Associate (DVA-C02 e DVA-C03)
O Developer Associate é a fase “casa” de quem programa: 65 questões em 130 minutos, nota mínima 720. O domínio Desenvolvimento com os serviços da AWS pesa 32% e pega nos detalhes, não nos conceitos: modos de invocação e limites do Lambda, índices e capacidade do DynamoDB, integrações do API Gateway, SDK e CLI. Segurança (26%) cobra Cognito, IAM para aplicações, KMS e Secrets Manager; Implantação (24%) cobra SAM, CloudFormation e a família CodeBuild, CodeDeploy e CodePipeline. A versão muda em breve: DVA-C02 até 30/11/2026 e DVA-C03 a partir de 01/12/2026; formato e pesos acima são os do DVA-C02, o guia atual.
Faça depois do Solutions Architect Associate (SAA-C03): a prova assume que você sabe o que é uma VPC, um papel do IAM e um bucket, e foca em como o código conversa com isso. Ela é renovada pelo DevOps Engineer Professional (DOP-C02), o chefão do Mundo 3, que reaproveita quase todo o domínio de implantação.
Quatro semanas para quem já programa. Escreva uma função Lambda com SAM, ligue-a a uma tabela DynamoDB e a um API Gateway, e faça o deploy pelo CodePipeline: esse único projeto passa por três dos quatro domínios. Os 13 enunciados de tarefa deste caderno vêm do guia oficial em português. Anote nos itens os números que a prova cobra de cabeça (tempo máximo do Lambda, tamanho de item no DynamoDB, limites de payload) e marque como dominado só o que souber sem consultar.
Domínio 1: Desenvolvimento com os serviços da AWS 32% do exame
1.1 Desenvolver código para aplicações hospedadas na AWS.
Conhecimentos
- Padrões arquitetônicos (por exemplo, orientado por eventos, microsserviços, monolítico, coreografia, orquestração, fanout)
- Idempotência
- Diferenças entre os conceitos stateful e stateless
- Diferenças entre componentes com acoplamento rígido e acoplamento flexível
- Padrões de design tolerantes a falhas (por exemplo, novas tentativas com backoff exponencial e jitter, filas de mensagens mortas)
- Diferenças entre padrões síncronos e assíncronos
Habilidades
- Criar aplicações tolerantes a falhas e resilientes em uma linguagem de programação (por exemplo, Java, C#, Python, JavaScript, TypeScript, Go)
- Criar, estender e manter APIs (por exemplo, transformações de resposta/solicitação, aplicação de regras de validação, substituição de códigos de status)
- Escrever e executar testes de unidade em ambientes de desenvolvimento [por exemplo, usando o AWS Serverless Application Model (AWS SAM)]
- Escrever código para usar serviços de sistema de mensagens
- Escrever código que interaja com os serviços da AWS por meio de APIs e SDKs da AWS
- Lidar com fluxo de dados usando os serviços da AWS
1.2 Desenvolver código para o AWS Lambda.
Conhecimentos
- Mapeamento de origem de eventos
- Aplicações stateless
- Teste de unidade
- Arquiteturas orientadas por eventos
- Dimensionamento
- Acesso de recursos privados em VPCs usando código do Lambda
Habilidades
- Configurar funções do Lambda por meio da definição de variáveis e parâmetros de ambiente (por exemplo, memória, simultaneidade, tempo limite, runtime, manipulador, camadas, extensões, gatilhos, destinos)
- Processar o ciclo de vida dos eventos e dos erros usando código (por exemplo, destinos do Lambda, filas de mensagens mortas)
- Escrever e executar código de teste usando serviços e ferramentas da AWS
- Integrar funções do Lambda aos serviços da AWS
- Ajustar as funções do Lambda para o desempenho ideal
1.3 Usar armazenamentos de dados no desenvolvimento de aplicações.
Conhecimentos
- Bancos de dados relacionais e não relacionais
- Operações de criação, leitura, atualização e exclusão (CRUD)
- Chaves de partição de alta cardinalidade para acesso balanceado à partição
- Opções de armazenamento em nuvem (por exemplo, arquivo, objeto, bancos de dados)
- Modelos de consistência de banco de dados (por exemplo, fortemente consistentes, eventualmente consistentes)
- Diferenças entre as operações de consulta e varredura
- Chaves e indexação do Amazon DynamoDB
- Estratégias de armazenamento em cache (por exemplo, write-through, read-through, lazy loading, TTL)
- Gerenciamento de níveis e ciclo de vida do Amazon Simple Storage Service (Amazon S3)
- Diferenças entre padrões de armazenamento de dados temporário e persistente
Habilidades
- Serializar e desserializar dados para fornecer persistência a um armazenamento de dados
- Usar, gerenciar e manter armazenamentos de dados
- Gerenciar os ciclos de vida dos dados
- Usar serviços de armazenamento em cache de dados
Domínio 2: Segurança 26% do exame
2.1 Implementar autenticação e/ou autorização para aplicações e serviços da AWS.
Conhecimentos
- Federação de identidades [por exemplo, Security Assertion Markup Language (SAML), OpenID Connect (OIDC), Amazon Cognito]
- Tokens de portador [por exemplo, JSON Web Token (JWT), OAuth, AWS Security Token Service (AWS STS)]
- Comparação de grupos de usuários e de identidades no Amazon Cognito
- Políticas baseadas em recursos, políticas de serviço e políticas principais
- Controle de acesso baseado em função (RBAC)
- Autorização de aplicação que usa ACLs
- Princípio de menor privilégio
- Diferenças entre as políticas gerenciadas pela AWS e as políticas gerenciadas pelo cliente
- Identity and Access Management
Habilidades
- Usar um provedor de identidade para implementar o acesso federado [por exemplo, Amazon Cognito, AWS Identity and Access Management (IAM)]
- Proteger aplicações usando tokens de portador
- Configurar o acesso programático à AWS
- Fazer chamadas autenticadas para serviços da AWS
- Assumir um perfil do IAM
- Definir permissões para entidades principais
2.2 Implementar criptografia usando os serviços da AWS.
Conhecimentos
- Criptografia de dados em repouso e em trânsito
- Gerenciamento de certificados (por exemplo, AWS Private Certificate Authority)
- Proteção de chaves (por exemplo, alternância de chaves)
- Diferenças entre criptografia do lado do cliente e criptografia do lado do servidor
- Diferenças entre chaves gerenciadas pela AWS e gerenciadas pelo cliente do AWS Key Management Service (AWS KMS)
Habilidades
- Usar chaves de criptografia para criptografar ou descriptografar dados
- Gerar certificados e chaves SSH para fins de desenvolvimento
- Usar criptografia além dos limites da conta
- Ativar e desativar a alternância de chaves
2.3 Gerenciar dados sigilosos no código da aplicação.
Conhecimentos
- Classificação de dados [por exemplo, informações de identificação pessoal (PII), informações de saúde protegidas (PHI)]
- Variáveis de ambiente
- Gerenciamento de segredos (por exemplo, AWS Secrets Manager, AWS Systems Manager Parameter Store)
- Tratamento seguro de credenciais
Habilidades
- Criptografar variáveis de ambiente que contêm dados sigilosos
- Usar serviços de gerenciamento de segredos para proteger dados sigilosos
- Limpar dados sigilosos
Domínio 3: Implantação 24% do exame
3.1 Preparar artefatos de aplicações para serem implantadas na AWS.
Conhecimentos
- Formas de acessar dados de configuração de aplicações (por exemplo, AWS AppConfig, Secrets Manager, Parameter Store)
- Pacote de implantação do Lambda, camadas e opções de configuração
- Ferramentas de controle de versão baseadas no Git (por exemplo, Git)
- Imagens de contêiner
Habilidades
- Gerenciar as dependências do módulo de código (por exemplo, variáveis de ambiente, arquivos de configuração, imagens de contêiner) no pacote
- Organizar arquivos e uma estrutura de diretórios para implantação de aplicações
- Usar repositórios de código em ambientes de implantação
- Aplicar requisitos de aplicação para recursos (por exemplo, memória, núcleos)
3.2 Testar aplicações em ambientes de desenvolvimento.
Conhecimentos
- Recursos nos serviços da AWS que executam a implantação de aplicações
- Teste de integração que usa endpoints simulados
- Versões e aliases do Lambda
Habilidades
- Testar código implantado usando serviços e ferramentas da AWS
- Realizar integração simulada para APIs e resolver dependências de integração
- Testar aplicações usando endpoints de desenvolvimento (por exemplo, configurar estágios no Amazon API Gateway)
- Implantar atualizações de pilha de aplicações em ambientes existentes (por exemplo, implantar um modelo do AWS SAM em um ambiente de teste diferente)
3.3 Automatizar testes de implantação.
Conhecimentos
- Estágios do gateway de API
- Ramificações e ações no fluxo de trabalho de integração contínua e entrega contínua (CI/CD)
- Teste automatizado de software (por exemplo, teste de unidade, teste simulado)
Habilidades
- Criar eventos de teste de aplicação (por exemplo, payloads JSON para testar recursos do Lambda, gateway de API, AWS SAM)
- Implantar recursos de API em vários ambientes
- Criar ambientes de aplicação que usam versões aprovadas para testes de integração (por exemplo, aliases do Lambda, tags de imagem de contêiner, ramificações do AWS Amplify, ambientes do AWS Copilot)
- Implementar e implantar modelos de infraestrutura como código (IaC) (por exemplo, modelos do AWS SAM, modelos do AWS CloudFormation)
- Gerenciar ambientes em serviços individuais da AWS (por exemplo, diferenciação entre desenvolvimento, teste e produção no API Gateway)
3.4 Implantar código usando os serviços de CI/CD da AWS.
Conhecimentos
- Ferramentas de controle de versão baseadas no Git (por exemplo, Git)
- Aprovações manuais e automatizadas no AWS CodePipeline
- Acesso a configurações de aplicação do AWS AppConfig e do Secrets Manager
- Fluxos de trabalho de CI/CD que usam serviços da AWS
- Implantação de aplicação que usa serviços e ferramentas da AWS [por exemplo, CloudFormation, AWS Cloud Development Kit (AWS CDK), AWS SAM, AWS CodeArtifact, AWS Copilot, Amplify, Lambda]
- Opções de pacote de implantação do Lambda
- Estágios do gateway de API e domínios personalizados
- Estratégias de implantação (por exemplo, canary, azul/verde, contínua)
Habilidades
- Atualizar modelos de IaC existentes (por exemplo, modelos do AWS SAM, modelos do CloudFormation)
- Gerenciar ambientes de aplicação usando os serviços da AWS
- Implantar uma versão da aplicação usando estratégias de implantação
- Confirmar código em um repositório para invocar ações de compilação, teste e implantação
- Usar fluxos de trabalho orquestrados para implantar código em diferentes ambientes
- Realizar reversões de aplicações usando estratégias de implantação existentes
- Usar rótulos e ramificações para o gerenciamento de versões e releases
- Usar configurações de runtime existentes para criar implantações dinâmicas (por exemplo, usando variáveis de preparação do API Gateway em funções do Lambda)
Domínio 4: Solução de problemas e otimização 18% do exame
4.1 Auxiliar na análise da causa raiz.
Conhecimentos
- Sistemas de registro em log e monitoramento
- Linguagens para consultas de log (por exemplo, Amazon CloudWatch Logs Insights)
- Visualizações de dados
- Ferramentas de análise de código
- Códigos de erro HTTP comuns
- Exceções comuns geradas por SDKs
- Mapas de serviço no AWS X-Ray
Habilidades
- Depurar código para identificar defeitos
- Interpretar métricas, logs e rastreamentos de aplicações
- Consultar logs para encontrar dados relevantes
- Implementar métricas personalizadas (por exemplo, formato de métrica incorporada do CloudWatch [EMF])
- Revisar a integridade da aplicação usando painéis e insights
- Solucionar problemas de falhas de implantação usando logs de saída de serviço
4.2 Instrumentar código para observabilidade.
Conhecimentos
- Rastreamento distribuído
- Diferenças entre registro em log, monitoramento e observabilidade
- Registro em log estruturado
- Métricas de aplicação (por exemplo, personalizadas, incorporadas, integradas)
Habilidades
- Implementar uma estratégia de registro em log eficaz para registrar o comportamento e o estado da aplicação
- Implementar código que emite métricas personalizadas
- Adicionar anotações para serviços de rastreamento
- Implementar alertas de notificação para ações específicas (por exemplo, notificações sobre limites de cota ou conclusões de implantação)
- Implementar rastreamento usando serviços e ferramentas da AWS
4.3 Otimizar aplicações usando os serviços e os recursos da AWS.
Conhecimentos
- Armazenamento em cache
- Simultaneidade
- Serviços de sistema de mensagens [por exemplo, Amazon Simple Queue Service (Amazon SQS), Amazon Simple Notification Service (Amazon SNS)]
Habilidades
- Definir o perfil do desempenho da aplicação
- Determinar a memória mínima e o poder computacional de uma aplicação
- Usar políticas de filtro de assinatura para otimizar o sistema de mensagens
- Armazenar conteúdo em cache com base em cabeçalhos de solicitação
Tópicos com os textos do guia oficial publicado pela AWS em português. Entre ou crie uma conta para registrar o que já domina, escrever anotações e anexar materiais.