CADERNO DE FASE 3-2 DEVOPS ENGINEER PROFESSIONAL
Estrutura oficial do exame DOP-C02: domínios com peso, declarações de tarefa e os itens de conhecimento e habilidade do guia da AWS, em português. Marque cada item conforme domina, escreva anotações, anexe materiais e crie subtópicos seus em qualquer nível.
Guia oficial do exame (em inglês) · Baixar pôster de resumo (PNG) · Voltar ao mapa
DOMÍNIOS
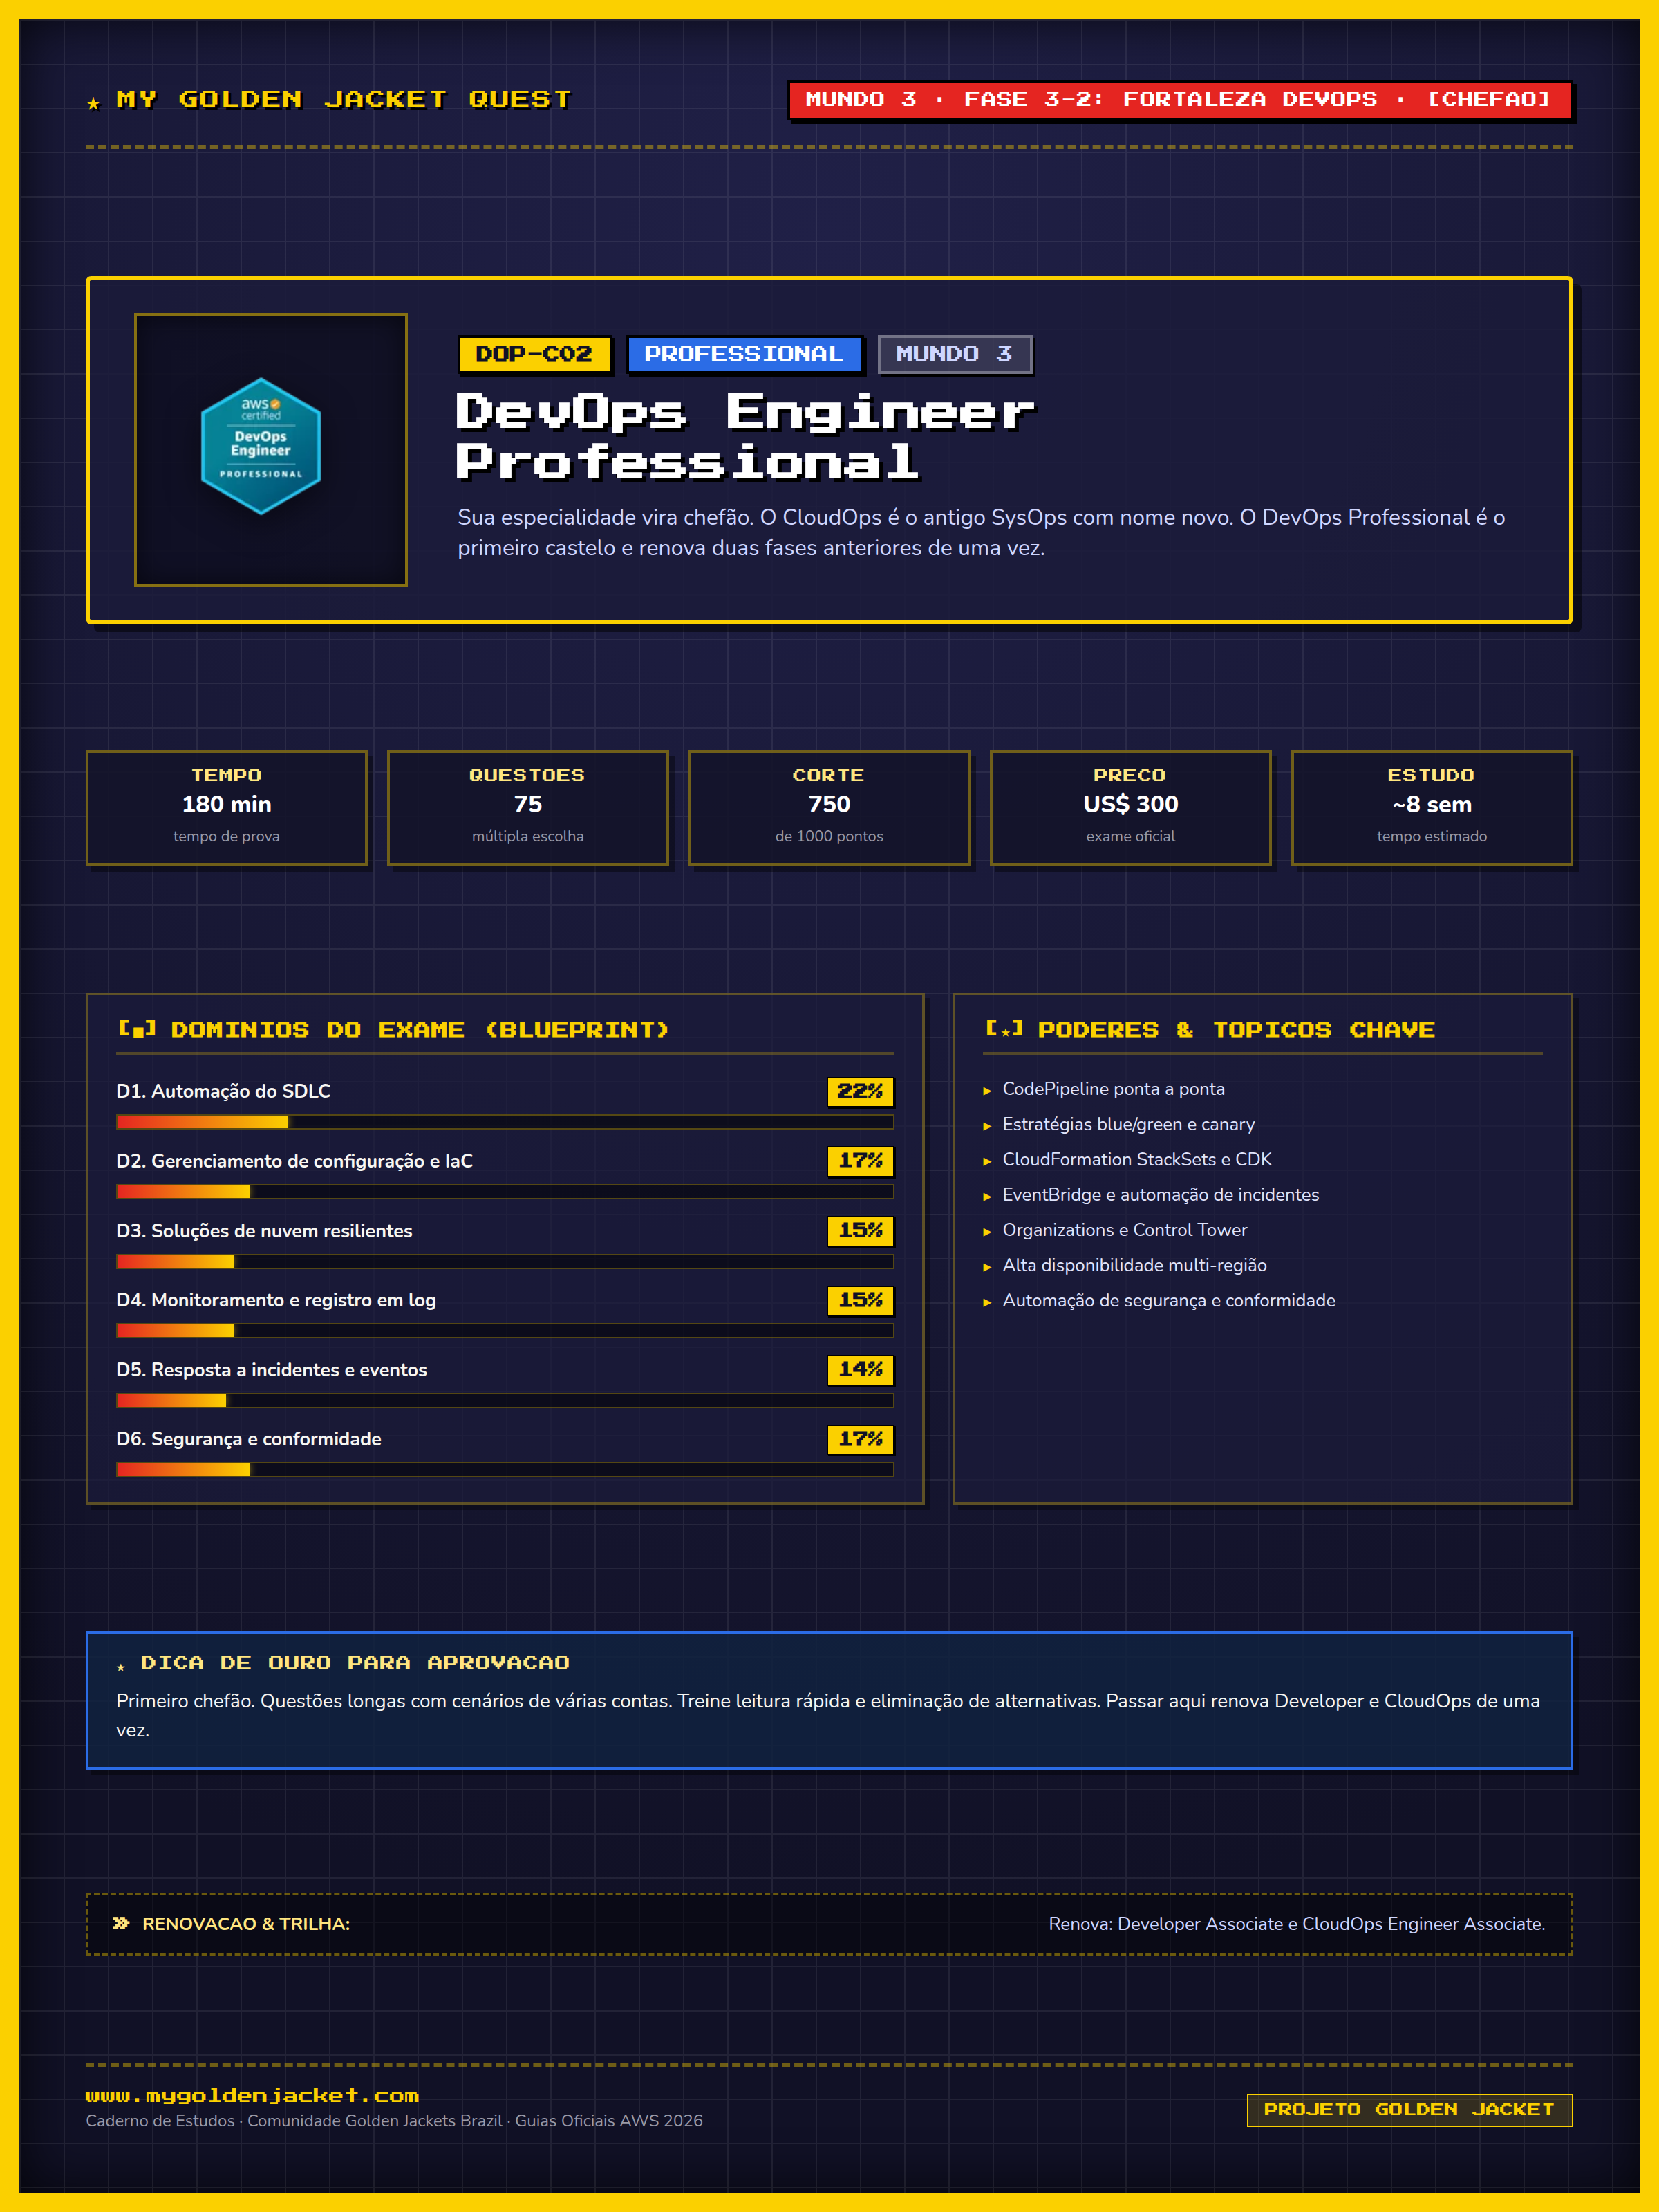
- 1 Automação do SDLC 22%
- 2 Gerenciamento de configuração e IaC 17%
- 3 Soluções de nuvem resilientes 15%
- 4 Monitoramento e registro em log 15%
- 5 Resposta a incidentes e eventos 14%
- 6 Segurança e conformidade 17%
Como estudar para o DevOps Engineer Professional (DOP-C02)
O DevOps Engineer Professional é o primeiro chefão do mapa: 75 questões em 180 minutos, nota mínima 750, enunciados longos com cenários de várias contas e regiões. Automação do SDLC (22%) é o maior domínio: CodePipeline ponta a ponta, estratégias blue/green e canary, testes e artefatos. Os outros cinco se equilibram entre IaC (CloudFormation, StackSets, CDK), resiliência multi-região, monitoramento, resposta a incidentes com EventBridge e segurança com Organizations, Config e Security Hub.
O pré-requisito real são Developer Associate (DVA-C02 e DVA-C03) e CloudOps Engineer Associate (SOA-C03): a prova junta os dois em cenários de produção e, ao passar, renova os dois de uma vez. É a certificação Professional mais próxima do trabalho de um DevOps, e o que você aprender de Organizations e governança aqui volta no Solutions Architect Professional (SAP-C02 e SAP-C03).
Oito semanas. Treine leitura rápida: a maioria das questões tem quatro alternativas de um parágrafo cada, e eliminar as duas erradas por um detalhe (o serviço não é multi-região, a ação não é automática) é metade da nota. Faça ao menos dois simulados completos cronometrados. O guia oficial só existe em inglês e os tópicos foram traduzidos por nós. Registre nas anotações o gatilho de cada serviço (quando é EventBridge, quando é alarme do CloudWatch, quando é regra do Config), a distinção que a prova mais explora.
Domínio 1: Automação do SDLC 22% do exame
1.1 Implementar pipelines de CI/CD.
Conhecimentos
- Conceitos, fases e modelos do ciclo de vida de desenvolvimento de software (SDLC)
- Padrões de implantação de pipelines para ambientes de conta única e de várias contas
Habilidades
- Configurar repositórios de código, imagens e artefatos
- Usar controle de versão para integrar pipelines aos ambientes de aplicação
- Configurar processos de build (por exemplo, AWS CodeBuild)
- Gerenciar segredos de build e implantação (por exemplo, AWS Secrets Manager, AWS Systems Manager Parameter Store)
- Determinar as estratégias de implantação adequadas (por exemplo, AWS CodeDeploy)
1.2 Integrar testes automatizados aos pipelines de CI/CD.
Conhecimentos
- Diferentes tipos de teste (por exemplo, testes unitários, testes de integração, testes de aceitação, testes de interface do usuário, verificações de segurança)
- Uso razoável de diferentes tipos de teste em diferentes estágios do pipeline de CI/CD
Habilidades
- Executar builds ou testes ao gerar pull requests ou merges de código (por exemplo, CodeBuild)
- Executar testes de carga/estresse, benchmarking de performance e testes de aplicação em escala
- Medir a integridade da aplicação com base nos códigos de saída da aplicação
- Automatizar testes unitários e cobertura de código
- Invocar serviços da AWS em um pipeline para testes
1.3 Criar e gerenciar artefatos.
Conhecimentos
- Casos de uso de artefatos e gerenciamento seguro
- Métodos para criar e gerar artefatos
- Considerações sobre o ciclo de vida de artefatos
Habilidades
- Criar e configurar repositórios de artefatos (por exemplo, AWS CodeArtifact, Amazon S3, Amazon Elastic Container Registry [Amazon ECR])
- Configurar ferramentas de build para gerar artefatos (por exemplo, CodeBuild, AWS Lambda)
- Automatizar processos de build de instâncias do Amazon EC2 e de imagens de contêiner (por exemplo, EC2 Image Builder)
1.4 Implementar estratégias de implantação para ambientes de instâncias, contêineres e sem servidor.
Conhecimentos
- Metodologias de implantação para várias plataformas (por exemplo, Amazon EC2, Amazon Elastic Container Service [Amazon ECS], Amazon Elastic Kubernetes Service [Amazon EKS], Lambda)
- Padrões de armazenamento de aplicações (por exemplo, Amazon Elastic File System [Amazon EFS], Amazon S3, Amazon Elastic Block Store [Amazon EBS])
- Padrões de implantação mutáveis em contraste com padrões de implantação imutáveis
- Ferramentas e serviços disponíveis para distribuir código (por exemplo, CodeDeploy, EC2 Image Builder)
Habilidades
- Configurar permissões de segurança para permitir acesso a repositórios de artefatos (por exemplo, AWS Identity and Access Management [IAM], CodeArtifact)
- Configurar agentes de implantação (por exemplo, agente do CodeDeploy)
- Solucionar problemas de implantação
- Usar diferentes métodos de implantação (por exemplo, azul/verde, canário)
Domínio 2: Gerenciamento de configuração e IaC 17% do exame
2.1 Definir a infraestrutura de nuvem e componentes reutilizáveis para provisionar e gerenciar sistemas ao longo de todo o seu ciclo de vida.
Conhecimentos
- Opções e ferramentas de infraestrutura como código (IaC) para a AWS
- Processos de gerenciamento de mudanças para plataformas baseadas em IaC
- Serviços e estratégias de gerenciamento de configuração
Habilidades
- Compor e implantar modelos de IaC (por exemplo, AWS Serverless Application Model [AWS SAM], AWS CloudFormation, AWS Cloud Development Kit [AWS CDK])
- Aplicar CloudFormation StackSets em várias contas e Regiões da AWS
- Determinar os serviços de gerenciamento de configuração ideais (por exemplo, AWS OpsWorks, AWS Systems Manager, AWS Config, AWS AppConfig)
- Implementar padrões de infraestrutura, controles de governança e padrões de segurança em modelos de IaC reutilizáveis (por exemplo, AWS Service Catalog, módulos do CloudFormation, AWS CDK)
2.2 Implantar automação para criar, integrar e proteger contas da AWS em um ambiente de várias contas ou várias Regiões.
Conhecimentos
- Estruturas de contas da AWS, práticas recomendadas e serviços relacionados da AWS
Habilidades
- Padronizar e automatizar o provisionamento e a configuração de contas
- Criar, consolidar e gerenciar contas de forma centralizada (por exemplo, AWS Organizations, AWS Control Tower)
- Aplicar soluções do IAM a estruturas organizacionais complexas e de várias contas (por exemplo, SCPs, assunção de perfis)
- Implementar e desenvolver controles de governança e segurança em escala (AWS Config, AWS Control Tower, AWS Security Hub, Amazon Detective, Amazon GuardDuty, AWS Service Catalog, SCPs)
2.3 Projetar e criar soluções automatizadas para tarefas complexas e ambientes de grande escala.
Conhecimentos
- Serviços e soluções da AWS para automatizar tarefas e processos
- Métodos e estratégias para interagir com a infraestrutura definida por software da AWS
Habilidades
- Automatizar inventário de sistemas, configuração e gerenciamento de patches (por exemplo, Systems Manager, AWS Config)
- Desenvolver automações com funções do Lambda para cenários complexos (por exemplo, SDKs da AWS, Lambda, AWS Step Functions)
- Automatizar a configuração de aplicações de software até o estado desejado (por exemplo, OpsWorks, Systems Manager State Manager)
- Manter a conformidade de software (por exemplo, Systems Manager)
Domínio 3: Soluções de nuvem resilientes 15% do exame
3.1 Implementar soluções altamente disponíveis para atender a requisitos de resiliência e de negócios.
Conhecimentos
- Implantações Multi-AZ e em várias Regiões (por exemplo, camada de computação, camada de dados)
- SLAs
- Métodos de replicação e failover para serviços stateful
- Técnicas para obter alta disponibilidade (por exemplo, Multi-AZ, várias Regiões)
Habilidades
- Traduzir requisitos de negócios em necessidades técnicas de resiliência
- Identificar e corrigir pontos únicos de falha em workloads existentes
- Habilitar soluções entre Regiões quando disponíveis (por exemplo, Amazon DynamoDB, Amazon RDS, Amazon Route 53, Amazon S3, Amazon CloudFront)
- Configurar balanceamento de carga para dar suporte a serviços entre AZs
- Configurar aplicações e serviços relacionados para dar suporte a várias Zonas de Disponibilidade e Regiões, minimizando o tempo de inatividade
3.2 Implementar soluções escaláveis para atender aos requisitos de negócios.
Conhecimentos
- Métricas adequadas para escalar serviços
- Arquiteturas distribuídas e com acoplamento flexível
- Arquiteturas sem servidor
- Plataformas de contêineres
Habilidades
- Identificar e corrigir problemas de escalabilidade
- Identificar e implementar soluções adequadas de auto scaling, balanceamento de carga e cache
- Implantar aplicações baseadas em contêineres (por exemplo, Amazon ECS, Amazon EKS)
- Implantar workloads em várias Regiões para escalabilidade global
- Configurar aplicações sem servidor (por exemplo, Amazon API Gateway, Lambda, AWS Fargate)
3.3 Implementar processos de recuperação automatizados para atender aos requisitos de RTO e RPO.
Conhecimentos
- Conceitos de recuperação de desastres (por exemplo, RTO, RPO)
- Estratégias de backup e recuperação (por exemplo, pilot light, warm standby)
- Procedimentos de recuperação
Habilidades
- Testar o failover de workloads Multi-AZ e em várias Regiões (por exemplo, Amazon RDS, Amazon Aurora, Route 53, CloudFront)
- Identificar e implementar estratégias adequadas de backup e recuperação entre Regiões (por exemplo, AWS Backup, Amazon S3, Systems Manager)
- Configurar um balanceador de carga para se recuperar de falhas no backend
Domínio 4: Monitoramento e registro em log 15% do exame
4.1 Configurar a coleta, a agregação e o armazenamento de logs e métricas.
Conhecimentos
- Como monitorar aplicações e infraestrutura
- Métricas do Amazon CloudWatch (por exemplo, namespaces, métricas, dimensões e resolução)
- Ingestão de logs em tempo real
- Opções de criptografia para logs e métricas em repouso e em trânsito (por exemplo, no lado do cliente e no lado do servidor, AWS Key Management Service [AWS KMS])
- Configurações de segurança (por exemplo, perfis e permissões do IAM para permitir a coleta de logs)
Habilidades
- Armazenar e gerenciar logs com segurança
- Criar métricas do CloudWatch a partir de eventos de log usando filtros de métricas
- Criar fluxos de métricas do CloudWatch (por exemplo, opções com Amazon S3 ou Amazon Kinesis Data Firehose)
- Coletar métricas personalizadas (por exemplo, usando o agente do CloudWatch)
- Gerenciar o ciclo de vida do armazenamento de logs (por exemplo, ciclos de vida do S3, retenção de grupos de logs do CloudWatch)
- Processar dados de log usando assinaturas de logs do CloudWatch (por exemplo, Kinesis, Lambda, Amazon OpenSearch Service)
- Pesquisar dados de log usando a sintaxe de filtros e padrões ou o CloudWatch Logs Insights
- Configurar a criptografia de dados de log (por exemplo, AWS KMS)
4.2 Auditar, monitorar e analisar logs e métricas para detectar problemas.
Conhecimentos
- Alarmes de detecção de anomalias (por exemplo, detecção de anomalias do CloudWatch)
- Métricas e logs comuns do CloudWatch (por exemplo, utilização de CPU no Amazon EC2, tamanho da fila no Amazon RDS, erros 5xx em um Application Load Balancer [ALB])
- Amazon Inspector e modelos de avaliação comuns
- Regras do AWS Config
- Eventos de log do AWS CloudTrail
Habilidades
- Criar painéis do CloudWatch e visualizações do Amazon QuickSight
- Associar alarmes do CloudWatch a métricas do CloudWatch (padrão e personalizadas)
- Configurar o AWS X-Ray para diferentes serviços (por exemplo, contêineres, API Gateway, Lambda)
- Analisar fluxos de logs em tempo real (por exemplo, usando o Kinesis Data Streams)
- Analisar logs com serviços da AWS (por exemplo, Amazon Athena, CloudWatch Logs Insights)
4.3 Automatizar o monitoramento e o gerenciamento de eventos de ambientes complexos.
Conhecimentos
- Padrões de design assíncronos e orientados a eventos (por exemplo, notificações de eventos do S3 ou eventos do Amazon EventBridge para o Amazon Simple Notification Service [Amazon SNS] ou o Lambda)
- Recursos de auto scaling de diversos serviços da AWS (por exemplo, grupos do EC2 Auto Scaling, auto scaling de armazenamento do RDS, DynamoDB, provedor de capacidade do ECS, autoscalers do EKS)
- Recursos de notificação de alertas e de ação (por exemplo, alarmes do CloudWatch para o Amazon SNS, Lambda, recuperação automática do EC2)
- Recursos de verificação de integridade nos serviços da AWS (por exemplo, grupos de destino do ALB, Route 53)
Habilidades
- Configurar soluções de auto scaling (por exemplo, DynamoDB, grupos do EC2 Auto Scaling, auto scaling de armazenamento do RDS, provedor de capacidade do ECS)
- Criar métricas personalizadas e filtros de métricas, alarmes e notificações do CloudWatch (por exemplo, Amazon SNS, Lambda)
- Configurar eventos do S3 para processar arquivos de log (por exemplo, usando o Lambda) e entregá-los a outro destino (por exemplo, OpenSearch Service, CloudWatch Logs)
- Configurar o EventBridge para enviar notificações com base em um padrão de evento específico
- Instalar e configurar agentes em instâncias EC2 (por exemplo, AWS Systems Manager Agent [SSM Agent], agente do CloudWatch)
- Configurar regras do AWS Config para corrigir problemas
- Configurar verificações de integridade (por exemplo, Route 53, ALB)
Domínio 5: Resposta a incidentes e eventos 14% do exame
5.1 Gerenciar fontes de eventos para processar, notificar e agir em resposta a eventos.
Conhecimentos
- Serviços da AWS que geram, capturam e processam eventos (por exemplo, AWS Health, EventBridge, CloudTrail)
- Arquiteturas orientadas a eventos (por exemplo, fan-out, streaming de eventos, enfileiramento)
Habilidades
- Integrar fontes de eventos da AWS (por exemplo, AWS Health, EventBridge, CloudTrail)
- Criar fluxos de trabalho de processamento de eventos (por exemplo, Amazon Simple Queue Service [Amazon SQS], Kinesis, Amazon SNS, Lambda, Step Functions)
5.2 Implementar mudanças de configuração em resposta a eventos.
Conhecimentos
- Serviços de gerenciamento de frota (por exemplo, Systems Manager, AWS Auto Scaling)
- Serviços de gerenciamento de configuração (por exemplo, AWS Config)
Habilidades
- Aplicar mudanças de configuração a sistemas
- Modificar configurações de infraestrutura em resposta a eventos
- Corrigir um estado indesejado do sistema
5.3 Solucionar falhas de sistemas e aplicações.
Conhecimentos
- Serviços de métricas e registro em log da AWS (por exemplo, CloudWatch, X-Ray)
- Serviços de integridade dos serviços da AWS (por exemplo, AWS Health, CloudWatch, Systems Manager OpsCenter)
- Análise de causa raiz
Habilidades
- Analisar implantações com falha (por exemplo, AWS CodePipeline, CodeBuild, CodeDeploy, CloudFormation, monitoramento sintético do CloudWatch)
- Analisar incidentes relacionados a processos com falha (por exemplo, auto scaling, Amazon ECS, Amazon EKS)
Domínio 6: Segurança e conformidade 17% do exame
6.1 Implementar técnicas de gerenciamento de identidade e acesso em escala.
Conhecimentos
- Uso adequado das diferentes entidades do IAM para acesso humano e de máquinas (por exemplo, usuários, grupos, perfis, provedores de identidade, políticas baseadas em identidade, políticas baseadas em recursos, políticas de sessão)
- Técnicas de federação de identidades (por exemplo, usando provedores de identidade do IAM e o AWS IAM Identity Center)
- Delegação do gerenciamento de permissões usando limites de permissões do IAM
- SCPs organizacionais
Habilidades
- Projetar políticas para aplicar acesso com privilégio mínimo
- Implementar padrões de controle de acesso baseado em perfil e baseado em atributo
- Automatizar a rotação de credenciais para identidades de máquinas (por exemplo, Secrets Manager)
- Gerenciar permissões para controlar o acesso de identidades humanas e de máquinas (por exemplo, habilitar autenticação multifator [MFA], AWS Security Token Service [AWS STS], perfis do IAM)
6.2 Aplicar automação para controles de segurança e proteção de dados.
Conhecimentos
- Componentes de segurança de rede (por exemplo, grupos de segurança, ACLs de rede, roteamento, AWS Network Firewall, AWS WAF, AWS Shield)
- Certificados e infraestrutura de chave pública (PKI)
- Gerenciamento de dados (por exemplo, classificação de dados, criptografia, gerenciamento de chaves, controles de acesso)
Habilidades
- Automatizar a aplicação de controles de segurança em ambientes de várias contas e várias Regiões (por exemplo, Security Hub, Organizations, AWS Control Tower, Systems Manager)
- Combinar controles de segurança para aplicar defesa em profundidade (por exemplo, AWS Certificate Manager [ACM], AWS WAF, AWS Config, regras do AWS Config, Security Hub, GuardDuty, grupos de segurança, ACLs de rede, Amazon Detective, Network Firewall)
- Automatizar a descoberta de dados sigilosos em escala (por exemplo, Amazon Macie)
- Criptografar dados em trânsito e em repouso (por exemplo, AWS KMS, AWS CloudHSM, ACM)
6.3 Implementar soluções de monitoramento e auditoria de segurança.
Conhecimentos
- Serviços e recursos de auditoria de segurança (por exemplo, CloudTrail, AWS Config, VPC Flow Logs, detecção de desvio do CloudFormation)
- Serviços da AWS para identificar vulnerabilidades e eventos de segurança (por exemplo, GuardDuty, Amazon Inspector, IAM Access Analyzer, AWS Config)
- Ameaças comuns à segurança na nuvem (por exemplo, tráfego web inseguro, chaves de acesso da AWS expostas, buckets do S3 com acesso público habilitado ou criptografia desabilitada)
Habilidades
- Implementar auditoria de segurança robusta
- Configurar alertas com base em eventos de segurança inesperados ou anômalos
- Configurar o registro em log de serviços e aplicações (por exemplo, CloudTrail, CloudWatch Logs)
- Analisar logs, métricas e descobertas de segurança
A AWS publicou este guia só em inglês; os tópicos foram traduzidos por nós seguindo a terminologia dos guias oficiais em português. Entre ou crie uma conta para registrar o que já domina, escrever anotações e anexar materiais.