CADERNO DE FASE 2-1 SOLUTIONS ARCHITECT ASSOCIATE
Estrutura oficial do exame SAA-C03: domínios com peso, declarações de tarefa e os itens de conhecimento e habilidade do guia da AWS, em português. Marque cada item conforme domina, escreva anotações, anexe materiais e crie subtópicos seus em qualquer nível.
Guia oficial do exame em português · Baixar pôster de resumo (PNG) · Voltar ao mapa
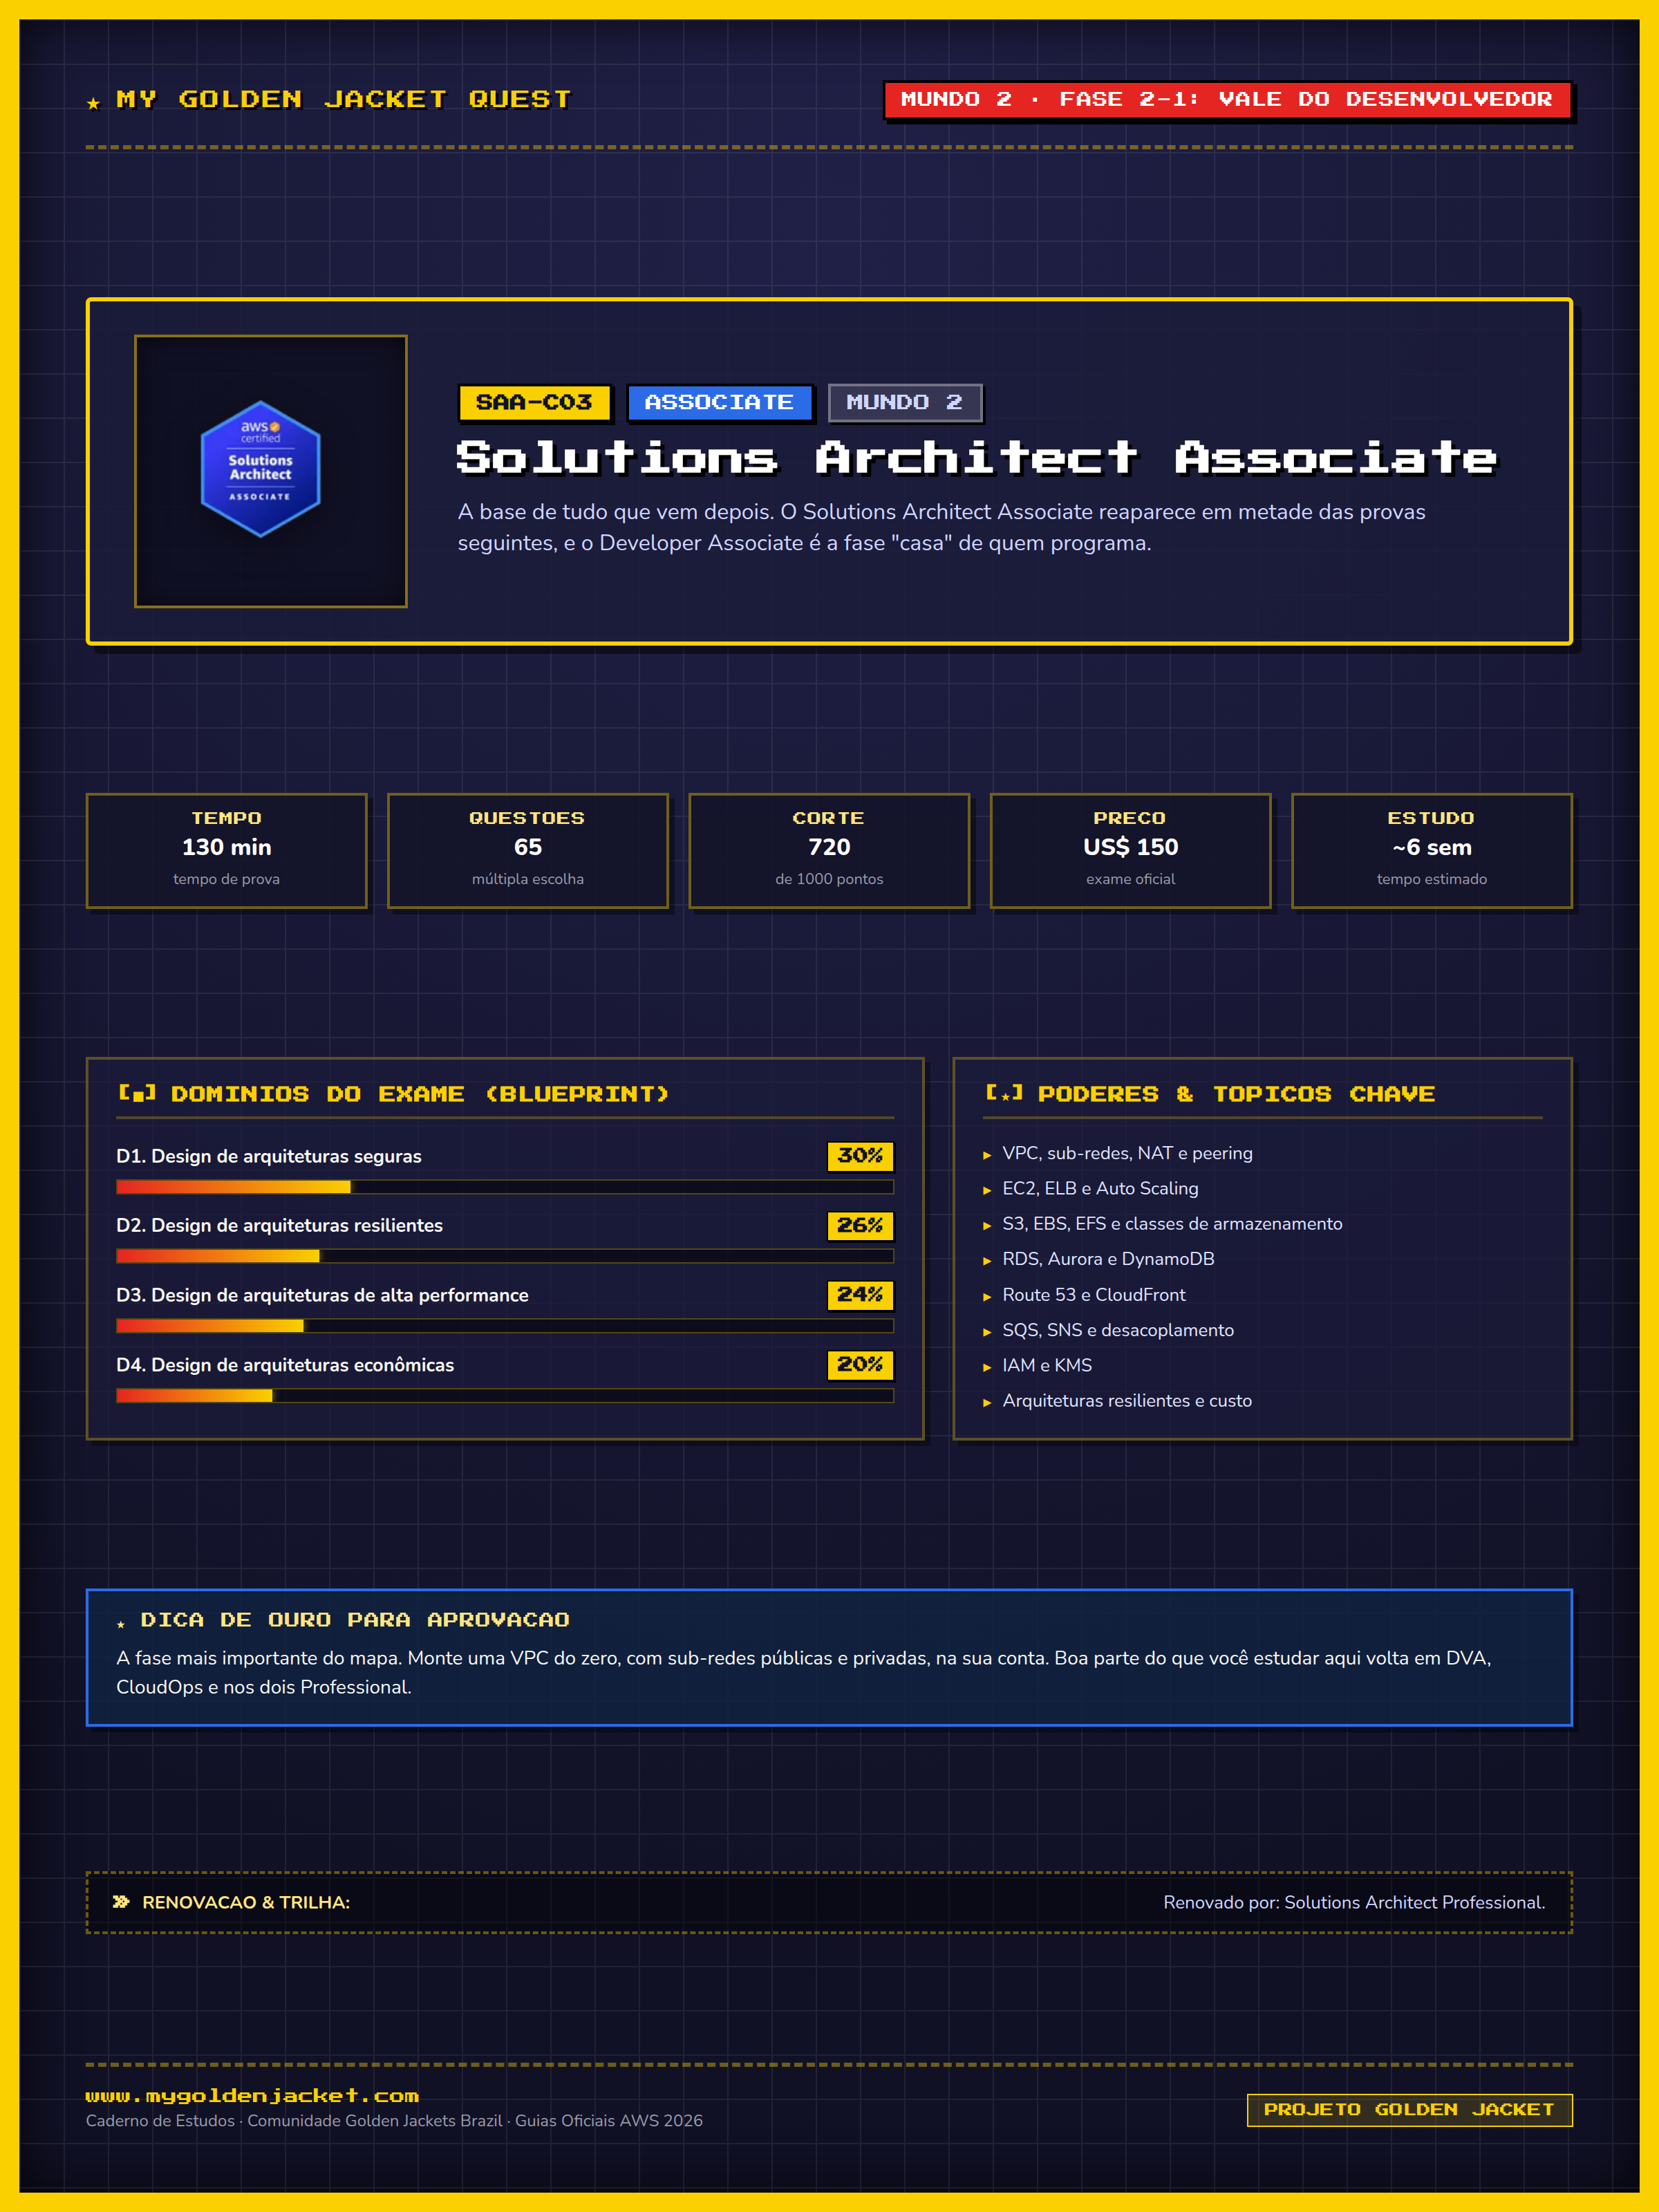
DOMÍNIOS
- 1 Design de arquiteturas seguras 30%
- 2 Design de arquiteturas resilientes 26%
- 3 Design de arquiteturas de alta performance 24%
- 4 Design de arquiteturas econômicas 20%
Como estudar para o Solutions Architect Associate (SAA-C03)
O Solutions Architect Associate é a fase mais importante do mapa: 65 questões em 130 minutos, nota mínima 720, todas em formato de cenário (“uma empresa precisa de…, qual solução atende com o menor esforço operacional?”). Os quatro domínios são equilibrados, com Design de arquiteturas seguras (30%) e resilientes (26%) na frente. Na prática cobram VPC, IAM, S3, EC2 com balanceador e Auto Scaling, RDS e DynamoDB, Route 53, CloudFront e as filas SQS e SNS, sempre comparando alternativas.
O pré-requisito informal é o vocabulário do Cloud Practitioner (CLF-C02). Quase tudo daqui volta nas próximas fases: Developer Associate (DVA-C02 e DVA-C03) e CloudOps Engineer Associate (SOA-C03) repetem os mesmos serviços em outro ângulo, e os dois Professional aprofundam os cenários. Ela é renovada pelo Solutions Architect Professional (SAP-C02 e SAP-C03), então quem segue o mapa não precisa refazê-la.
Conte seis semanas. Monte uma VPC do zero na sua conta, com sub-redes públicas e privadas, NAT e um EC2 atrás de um ALB: metade das questões de rede vira memória visual. Neste caderno, os itens de conhecimento vêm do guia oficial em português. Use os subtópicos próprios para registrar cada laboratório feito e anexe nos itens os trechos do FAQ de cada serviço, de onde saem muitas alternativas de prova.
Domínio 1: Design de arquiteturas seguras 30% do exame
1.1 Projetar acesso seguro aos recursos da AWS.
Conhecimentos
- Controles de acesso e gerenciamento em várias contas.
- Serviços de identidade e acesso federado da AWS (por exemplo, AWS Identity and Access Management [IAM], AWS Identity Center [AWS Single Sign-On]).
- Infraestrutura global da AWS (por exemplo, Zonas de Disponibilidade, Regiões AWS).
- Práticas recomendadas de segurança da AWS (por exemplo, o princípio de menor privilégio).
- O modelo de responsabilidade compartilhada da AWS.
Habilidades
- Aplicar as práticas recomendadas de segurança da AWS a usuários do IAM e usuários-raiz (por exemplo, autenticação com multifator [MFA]).
- Projetar um modelo de autorização flexível que inclua usuários, grupos, funções e políticas do IAM.
- Projetar uma estratégia de controle de acesso baseada em função (por exemplo, AWS Security Token Service [AWS STS], mudança de função, acesso entre contas).
- Projetar uma estratégia de segurança para várias contas da AWS (por exemplo, AWS Control Tower, políticas de controle de serviço [SCPs]).
- Determinar o uso apropriado de políticas de recursos para os serviços da AWS.
- Determinar quando federar um serviço de diretório com funções do IAM.
1.2 Projetar cargas de trabalho e aplicações seguras.
Conhecimentos
- Configuração de aplicações e segurança de credenciais.
- Endpoints de serviço da AWS.
- Controle de portas, protocolos e tráfego de rede na AWS.
- Acesso seguro a aplicações.
- Serviços de segurança com casos de uso apropriados (por exemplo, Amazon Cognito, Amazon GuardDuty, Amazon Macie).
- Vetores de ameaças externos à AWS (por exemplo, DDoS, SQL injection).
Habilidades
- Projetar arquiteturas de VPC com componentes de segurança (por exemplo, security groups, tabelas de rotas, ACLs de rede, gateways NAT).
- Determinar estratégias de segmentação de rede (por exemplo, usando sub-redes públicas e privadas).
- Integrar serviços da AWS para proteger aplicações (por exemplo, AWS Shield, AWS WAF, IAM Identity Center, AWS Secrets Manager).
- Proteger conexões de rede externas de e para a nuvem AWS (por exemplo, VPN, AWS Direct Connect).
1.3 Determinar os controles de segurança de dados apropriados.
Conhecimentos
- Acesso e governança de dados.
- Recuperação de dados.
- Classificação e retenção de dados.
- Criptografia e gerenciamento de chaves apropriado.
Habilidades
- Alinhar as tecnologias da AWS para atender aos requisitos de conformidade.
- Criptografia de dados em repouso (por exemplo, AWS Key Management Service [AWS KMS]).
- Criptografia de dados em trânsito (por exemplo, AWS Certificate Manager [ACM] usando TLS).
- Implementar políticas de acesso para chaves de criptografia.
- Implementar backups e replicações de dados.
- Implementar políticas para acesso, ciclo de vida e proteção de dados.
- Alternar chaves de criptografia e renovar certificados.
Domínio 2: Design de arquiteturas resilientes 26% do exame
2.1 Projetar arquiteturas dimensionáveis e com acoplamento fraco.
Conhecimentos
- Criação e gerenciamento de APIs (por exemplo, Amazon API Gateway, API REST).
- AWS Managed Services com casos de uso apropriados (por exemplo, AWS Transfer Family, Amazon Simple Queue Service [Amazon SQS], Secrets Manager).
- Estratégias de armazenamento em cache.
- Princípios de design para microsserviços (por exemplo, cargas de trabalho stateless em comparação com cargas de trabalho stateful).
- Arquiteturas orientadas por eventos.
- Scaling horizontal e vertical.
- Como usar adequadamente os aceleradores de borda (por exemplo, rede de entrega de conteúdo [CDN]).
- Como migrar aplicações para contêineres.
- Conceitos de balanceamento de carga (por exemplo, Application Load Balancer).
- Arquiteturas multicamadas.
- Conceitos de enfileiramento e sistema de mensagens (por exemplo, publicar/assinar).
- Tecnologias e padrões sem servidor (por exemplo, AWS Fargate, AWS Lambda).
- Tipos de armazenamento com características associadas (por exemplo, objeto, arquivo, bloco).
- A orquestração de contêineres (por exemplo, Amazon Elastic Container Service [Amazon ECS], Amazon Elastic Kubernetes Service [Amazon EKS]).
- Quando usar réplicas de leitura.
- Orquestração de fluxo de trabalho (por exemplo, AWS Step Functions).
Habilidades
- Projetar arquiteturas orientadas por eventos, microsserviços e/ou multicamadas com base em requisitos.
- Determinar estratégias de scaling para componentes usados em um projeto de arquitetura.
- Determinar os serviços da AWS necessários para obter um acomplamento fraco com base em requisitos.
- Determinar quando usar contêineres.
- Determinar quando usar tecnologias e padrões sem servidor.
- Recomendar tecnologias apropriadas de computação, armazenamento, redes e banco de dados com base em requisitos.
- Usar serviços da AWS com propósito específico para cargas de trabalho.
2.2 Projetar arquiteturas altamente disponíveis e/ou tolerantes a falhas.
Conhecimentos
- Infraestrutura global da AWS (por exemplo, Zonas de Disponibilidade, Regiões AWS, Amazon Route 53).
- AWS Managed Services com casos de uso apropriados (por exemplo, Amazon Comprehend, Amazon Polly).
- Conceitos básicos de redes (por exemplo, tabelas de rotas).
- Estratégias de recuperação de desastres (DR) (por exemplo, backup e restauração, luz piloto, warm standby, failover ativo-ativo, objetivo de ponto de recuperação [RPO], objetivo de tempo de recuperação [RTO]).
- Padrões de design distribuídos.
- Estratégias de failover.
- Infraestrutura imutável.
- Conceitos de balanceamento de carga (por exemplo, Application Load Balancer).
- Conceitos de proxy (por exemplo, Proxy do Amazon RDS).
- Cotas de serviço e limitação de largura de banda (por exemplo, como configurar as cotas de serviço para uma carga de trabalho em um ambiente de standby).
- Opções e características de armazenamento (por exemplo, durabilidade, replicação).
- Visibilidade da carga de trabalho (por exemplo, AWS X-Ray).
Habilidades
- Determinar estratégias de automação para garantir a integridade da infraestrutura.
- Determinar os serviços da AWS necessários para fornecer uma arquitetura altamente disponível e/ou tolerante a falhas nas Zonas de Disponibilidade ou Regiões AWS.
- Identificar métricas com base nos requisitos empresariais para oferecer uma solução altamente disponível.
- Implementar designs para mitigar pontos únicos de falha.
- Implementar estratégias para garantir a durabilidade e a disponibilidade dos dados (por exemplo, backups).
- Selecionar uma estratégia de DR apropriada para atender aos requisitos empresariais.
- Usar serviços da AWS que melhoram a confiabilidade de aplicações legados e aplicações que não foram criadas para a nuvem (por exemplo, quando não é possível fazer alterações nas aplicações).
- Usar serviços da AWS com propósito específico para cargas de trabalho.
Domínio 3: Design de arquiteturas de alta performance 24% do exame
3.1 Determinar soluções de armazenamento dimensionáveis e/ou de alto desempenho.
Conhecimentos
- Soluções de armazenamento híbrido para atender aos requisitos empresariais
- Serviços de armazenamento com casos de uso apropriados (por exemplo, Amazon S3, Amazon Elastic File System [Amazon EFS], Amazon Elastic Block Store [Amazon EBS])
- Tipos de armazenamento com características associadas (por exemplo, objeto, arquivo, bloco).
Habilidades
- Determinar quais serviços e configurações de armazenamento atendem às demandas de desempenho.
- Determinar quais serviços de armazenamento que podem ser dimensionados para atender às necessidades futuras.
3.2 Projetar soluções de computação elásticas e de alto desempenho.
Conhecimentos
- Serviços de computação da AWS com casos de uso apropriados (por exemplo, AWS Batch, Amazon EMR, Fargate).
- Conceitos de computação distribuída com base na infraestrutura global e nos serviços de borda da AWS.
- Conceitos de enfileiramento e sistema de mensagens (por exemplo, publicar/assinar).
- Recursos de escalabilidade com casos de uso apropriados (por exemplo, Amazon EC2 Auto Scaling, AWS Auto Scaling).
- Tecnologias e padrões sem servidor (por exemplo, Lambda, Fargate).
- A orquestração de contêineres (por exemplo, Amazon ECS, Amazon EKS).
Habilidades
- Desacoplar cargas de trabalho para que os componentes possam ser dimensionados de forma independente.
- Identificar métricas e condições para realizar ações de scaling.
- Selecionar as opções e os recursos de computação apropriados (por exemplo, tipos de instância do EC2) para atender aos requisitos empresariais.
- Selecionar o tipo e o tamanho de recurso apropriados (por exemplo, a quantidade de memória do Lambda) para atender aos requisitos empresariais.
3.3 Determinar soluções de banco de dados de alto desempenho.
Conhecimentos
- Infraestrutura global da AWS (por exemplo, Zonas de Disponibilidade, Regiões AWS).
- Estratégias e serviços de armazenamento em cache (por exemplo, Amazon ElastiCache).
- Padrões de acesso a dados (por exemplo, leitura intensiva em comparação com gravação intensiva).
- Planejamento da capacidade de bancos de dados (por exemplo, unidades de capacidade, tipos de instância, IOPS provisionado).
- Proxies e conexões de banco de dados.
- Mecanismos de banco de dados com casos de uso apropriados (por exemplo, migrações homogêneas e heterogêneas).
- Replicação de banco de dados (por exemplo, réplicas de leitura).
- Tipos e serviços de banco de dados (por exemplo, sem servidor, relacional em comparação com não relacional, na memória).
Habilidades
- Configurar réplicas de leitura para atender aos requisitos empresariais.
- Projetar arquiteturas de banco de dados.
- Determinar um mecanismo de banco de dados apropriado (por exemplo, MySQL em comparação com o PostgreSQL).
- Determinar um tipo de banco de dados apropriado (por exemplo, Amazon Aurora, Amazon DynamoDB).
- Integrar o armazenamento em cache para atender aos requisitos empresariais.
3.4 Determinar arquiteturas de rede dimensionáveis e/ou de alto desempenho.
Conhecimentos
- Serviços de redes de borda com casos de uso apropriados (por exemplo, Amazon CloudFront, AWS Global Accelerator).
- Como projetar arquitetura de rede (por exemplo, camadas de sub-rede, roteamento, endereçamento IP).
- Conceitos de balanceamento de carga (por exemplo, Application Load Balancer).
- Opções de conexão de rede (por exemplo, AWS VPN, Direct Connect, AWS PrivateLink).
Habilidades
- Criar uma topologia de rede para várias arquiteturas (por exemplo, global, híbrida, multicamadas).
- Determinar quais configurações de rede podem ser dimensionadas para acomodar necessidades futuras.
- Determinar o posicionamento adequado dos recursos para atender aos requisitos empresariais.
- Selecionar a estratégia de balanceamento de carga apropriada.
3.5 Determinar soluções de transformação e ingestão de dados de alto desempenho.
Conhecimentos
- Serviços de data analytics e visualização de dados com casos de uso apropriados (por exemplo, Amazon Athena, AWS Lake Formation, Amazon QuickSight).
- Padrões de ingestão de dados (por exemplo, frequência).
- Serviços de transferência de dados com casos de uso apropriados (por exemplo, AWS DataSync, AWS Storage Gateway).
- Serviços de transformação de dados com casos de uso apropriados (por exemplo, AWS Glue).
- Acesso seguro a pontos de acesso de ingestão.
- Tamanhos e velocidades necessários para atender aos requisitos empresariais.
- Serviços de streaming de dados com casos de uso apropriados (por exemplo, Amazon Kinesis).
Habilidades
- Criar e proteger data lakes.
- Projetar arquiteturas de streaming de dados.
- Projetar soluções de transferência de dados.
- Implementar estratégias de visualização.
- Selecionar opções de computação apropriadas para processamento de dados (por exemplo, Amazon EMR).
- Selecionar configurações apropriadas para ingestão.
- Transformar dados entre formatos (por exemplo,.csv em.parquet).
Domínio 4: Design de arquiteturas econômicas 20% do exame
4.1 Projetar soluções de armazenamento econômicas.
Conhecimentos
- Opções de acesso (por exemplo, um bucket do S3 com armazenamento de objetos de Requester Pays).
- Recursos do serviço de gerenciamento de custos da AWS (por exemplo, tags de alocação de custos, cobrança de várias contas)
- Ferramentas de gerenciamento de custos da AWS com casos de uso apropriados (por exemplo, AWS Cost Explorer, AWS Budgets, AWS Cost and Usage Report).
- Serviços de armazenamento da AWS com casos de uso apropriados (por exemplo, Amazon FSx, Amazon EFS, Amazon S3, Amazon EBS).
- Estratégias de backup.
- Opções de armazenamento em bloco (por exemplo, tipos de volume da unidade de disco rígido [HDD], tipos de volume da unidade de estado sólido [SSD]).
- Ciclos de vida dos dados.
- Opções de armazenamento híbrido (por exemplo, DataSync, Transfer Family, Storage Gateway).
- Padrões de acesso ao armazenamento.
- Armazenamento em camadas (por exemplo, camadas frias para armazenamento de objetos).
- Tipos de armazenamento com características associadas (por exemplo, objeto, arquivo, bloco).
Habilidades
- Projetar estratégias de armazenamento apropriadas (por exemplo, fazer upload em lote para o Amazon S3 em comparação com upload individual).
- Determinar o tamanho de armazenamento correto para uma carga de trabalho.
- Determinar o método de menor custo de transferência de dados de uma carga de trabalho para o armazenamento da AWS.
- Determinar quando o auto scaling de armazenamento é necessário.
- Gerenciar ciclos de vida de objetos do S3.
- Selecionar a solução apropriada de backup e/ou arquivamento.
- Selecionar o serviço apropriado para a migração de dados aos serviços de armazenamento.
- Selecionar o nível de armazenamento apropriado.
- Selecionar o ciclo de vida de dados correto para armazenamento.
- Selecionar o serviço de armazenamento mais econômico para uma carga de trabalho.
4.2 Projetar soluções de computação econômicas.
Conhecimentos
- Recursos do serviço de gerenciamento de custos da AWS (por exemplo, tags de alocação de custos, cobrança de várias contas)
- Ferramentas de gerenciamento de custos da AWS com casos de uso apropriados (por exemplo, Cost Explorer, AWS Budgets, AWS Cost and Usage Report).
- Infraestrutura global da AWS (por exemplo, Zonas de Disponibilidade, Regiões AWS).
- Opções de compra da AWS (por exemplo, instâncias spot, instâncias reservadas, Savings Plans).
- Estratégias de computação distribuída (por exemplo, processamento de borda).
- Opções de computação híbrida (por exemplo, AWS Outposts, AWS Snowball Edge).
- Famílias, tamanhos e tipos de instâncias (por exemplo, otimizadas para memória, otimizadas para computação, virtualização).
- Otimização da utilização da computação (por exemplo, contêineres, computação sem servidor, microsserviços).
- Estratégias de scaling (por exemplo, auto scaling, hibernação).
Habilidades
- Determinar uma estratégia de balanceamento de carga apropriada (por exemplo, Application Load Balancer [camada 7] em comparação com o Network Load Balancer [camada 4] em comparação com o Gateway Load Balancer).
- Determinar métodos e estratégias de scaling apropriados para cargas de trabalho elásticas (por exemplo, horizontal em comparação com vertical, hibernação do EC2).
- Determinar serviços de computação da AWS econômicos com casos de uso apropriados (por exemplo, Lambda, Amazon EC2, Fargate)
- Determinar a disponibilidade necessária para diferentes classes de cargas de trabalho (por exemplo, cargas de trabalho de produção e de não produção)
- Escolher a família de instâncias apropriada para uma carga de trabalho.
- Escolher o tamanho de instância apropriado para uma carga de trabalho.
4.3 Projetar soluções de banco de dados econômicas.
Conhecimentos
- Recursos do serviço de gerenciamento de custos da AWS (por exemplo, tags de alocação de custos, cobrança de várias contas)
- Ferramentas de gerenciamento de custos da AWS com casos de uso apropriados (por exemplo, Cost Explorer, AWS Budgets, AWS Cost and Usage Report).
- Estratégias de armazenamento em cache.
- Políticas de retenção de dados.
- Planejamento da capacidade do banco de dados (por exemplo, unidades de capacidade).
- Proxies e conexões de banco de dados.
- Mecanismos de banco de dados com casos de uso apropriados (por exemplo, migrações homogêneas e heterogêneas).
- Replicação de banco de dados (por exemplo, réplicas de leitura).
- Tipos e serviços de banco de dados (por exemplo, relacional em comparação com não relacional, Aurora, DynamoDB).
Habilidades
- Projetar políticas de backup e retenção apropriadas (por exemplo, frequência de snapshots).
- Determinar um mecanismo de banco de dados apropriado (por exemplo, MySQL em comparação com o PostgreSQL).
- Determinar serviços de banco de dados da AWS econômicos com casos de uso apropriados (por exemplo, DynamoDB em comparação com o Amazon RDS, sem servidor).
- Determinar tipos de banco de dados da AWS econômicos (por exemplo, formato de série temporal, formato colunar).
- Migrar esquemas e dados de banco de dados para diferentes locais e/ou diferentes mecanismos de banco de dados.
4.4 Projetar arquiteturas de rede econômicas.
Conhecimentos
- Recursos do serviço de gerenciamento de custos da AWS (por exemplo, tags de alocação de custos, cobrança de várias contas)
- Ferramentas de gerenciamento de custos da AWS com casos de uso apropriados (por exemplo, Cost Explorer, AWS Budgets, AWS Cost and Usage Report).
- Conceitos de balanceamento de carga (por exemplo, Application Load Balancer).
- Gateways NAT (por exemplo, custos de instância NAT em comparação com os custos do gateway NAT).
- Conectividade de rede (por exemplo, linhas privadas, linhas dedicadas, VPNs).
- Roteamento de rede, topologia e peering (por exemplo, transit gateway da AWS, peering de VPC).
- Serviços de rede com casos de uso apropriados (por exemplo, DNS).
Habilidades
- Configurar tipos de gateway NAT apropriados para uma rede (por exemplo, um único gateway NAT compartilhado em comparação com gateways NAT para cada Zona de Disponibilidade).
- Configurar conexões de rede apropriadas (por exemplo, Direct Connect em comparação com a VPN e com a Internet).
- Configurar rotas de rede apropriadas para minimizar os custos de transferência de rede (por exemplo, região para região, Zona de Disponibilidade para Zona de Disponibilidade, privado para público, Global Accelerator, endpoints de VPC).
- Determinar necessidades estratégicas para redes de entrega de conteúdo (CDNs) e cache de borda.
- Analisar as cargas de trabalho para otimizações de rede.
- Selecionar uma estratégia de limitação de largura de banda apropriada.
- Selecionar a alocação de largura de banda apropriada para um dispositivo de rede (por exemplo, uma única VPN em comparação com várias VPNs, velocidade do Direct Connect).
Tópicos com os textos do guia oficial publicado pela AWS em português. Entre ou crie uma conta para registrar o que já domina, escrever anotações e anexar materiais.