CADERNO DE FASE 1-1 CLOUD PRACTITIONER
Estrutura oficial do exame CLF-C02: domínios com peso, declarações de tarefa e os itens de conhecimento e habilidade do guia da AWS, em português. Marque cada item conforme domina, escreva anotações, anexe materiais e crie subtópicos seus em qualquer nível.
Guia oficial do exame em português · Baixar pôster de resumo (PNG) · Voltar ao mapa
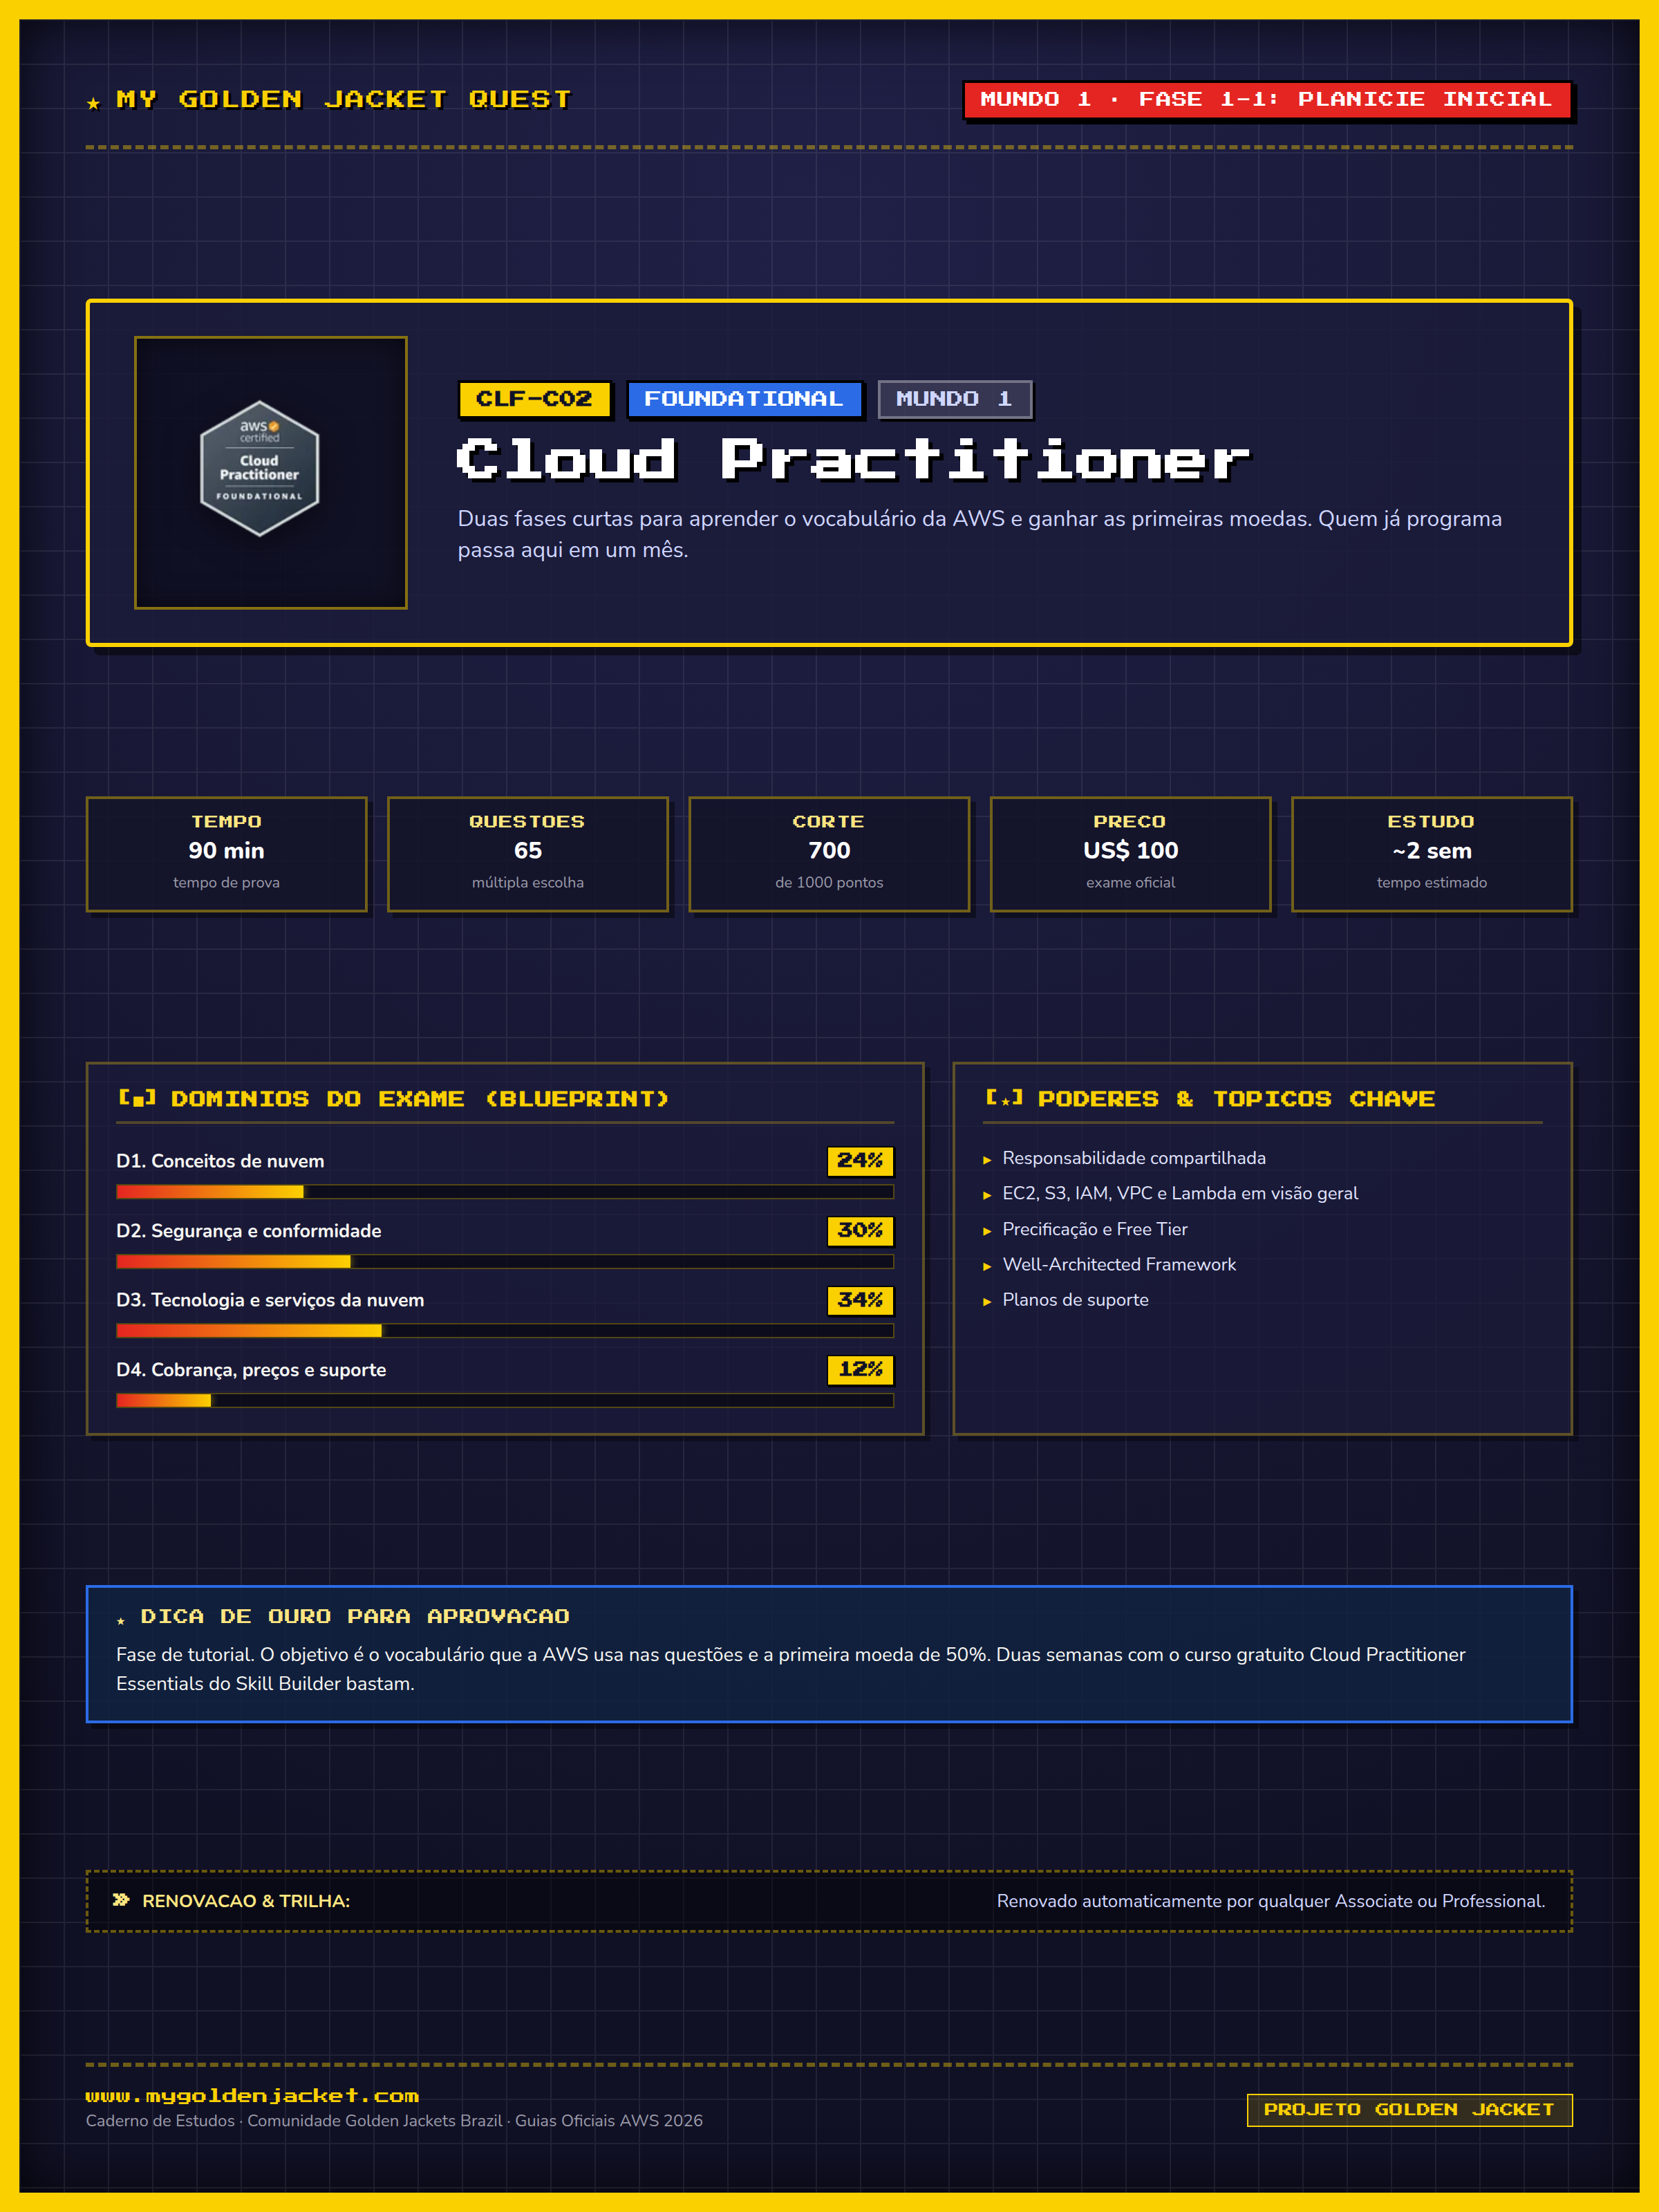
DOMÍNIOS
- 1 Conceitos de nuvem 24%
- 2 Segurança e conformidade 30%
- 3 Tecnologia e serviços da nuvem 34%
- 4 Cobrança, preços e suporte 12%
Como estudar para o Cloud Practitioner (CLF-C02)
O Cloud Practitioner é a fase de tutorial do mapa: 65 questões em 90 minutos, nota mínima 700 e nenhum cenário técnico profundo. Os dois domínios mais pesados são Tecnologia e serviços da nuvem (34%) e Segurança e conformidade (30%), quase dois terços da prova. As questões cobram vocabulário: o que é o modelo de responsabilidade compartilhada, para que serve cada serviço da lista principal (EC2, S3, IAM, VPC e Lambda), como a AWS cobra e o que cada plano de suporte inclui.
Não exige nenhuma certificação antes e é a melhor porta de entrada mesmo para quem já programa, porque ensina os nomes que a AWS usa nas questões de todas as fases seguintes. A aprovação vale a primeira moeda de desconto de 50% no próximo exame e é renovada automaticamente por qualquer Associate ou Professional, então você nunca precisa refazê-la.
Duas semanas bastam: o curso gratuito Cloud Practitioner Essentials, no AWS Skill Builder, cobre os quatro domínios na ordem do guia. Use este caderno como lista de conferência: os 19 enunciados de tarefa e os itens de conhecimento vêm do guia oficial em português. Marque cada item como dominado só quando conseguir explicar o serviço em uma frase, e anote nos itens de cobrança as diferenças entre os modelos de preço, onde ficam as pegadinhas.
Domínio 1: Conceitos de nuvem 24% do exame
1.1 Definir os benefícios da nuvem AWS.
Conhecimentos
- Proposta de valor da nuvem AWS
Habilidades
- Compreensão das economias de escala (por exemplo, redução de custos)
- Compreensão dos benefícios da infraestrutura global (por exemplo, velocidade de implantação, alcance global)
- Compreensão das vantagens da alta disponibilidade, da elasticidade e da agilidade
1.2 Identificar os princípios de design da nuvem AWS.
Conhecimentos
- AWS Well-Architected Framework
Habilidades
- Compreensão dos pilares do Well-Architected Framework (por exemplo, excelência operacional, segurança, confiabilidade, eficiência de desempenho, otimização de custos e sustentabilidade)
- Identificação das diferenças entre os pilares do Well-Architected Framework
1.3 Compreender os benefícios e as estratégias de migração para a nuvem AWS.
Conhecimentos
- Estratégias de adoção da nuvem
- Recursos para apoiar a jornada de migração para a nuvem
Habilidades
- Compreensão dos componentes do AWS Cloud Adoption Framework (AWS CAF) (por exemplo, redução do risco comercial, melhoria do desempenho em ESG [ambiental, social e de governança], aumento da receita e aumento da eficiência operacional)
- Identificação de estratégias de migração adequadas (por exemplo, replicação de banco de dados e uso do AWS Snowball)
1.4 Compreender os conceitos dos aspectos econômicos da nuvem.
Conhecimentos
- Aspectos econômicos da nuvem
- Economia de custos da migração para a nuvem
Habilidades
- Compreensão da função dos custos fixos em comparação com os custos variáveis
- Compreensão dos custos associados a ambientes on-premises
- Compreensão das diferenças entre as estratégias de licenciamento (por exemplo, o modelo Bring-Your-Own-License [BYOL] comparado com as licenças incluídas)
- Compreensão do conceito de dimensionamento correto
- Identificação dos benefícios da automação
- Compreensão dos aspectos econômicos do dimensionamento (por exemplo, economia de custos)
Domínio 2: Segurança e conformidade 30% do exame
2.1 Compreender o modelo de responsabilidade compartilhada da AWS.
Conhecimentos
- Modelo de responsabilidade compartilhada da AWS
Habilidades
- Reconhecimento dos componentes do Modelo de responsabilidade compartilhada da AWS
- Descrição das responsabilidades do cliente na AWS
- Descrição das responsabilidades da AWS
- Descrição das responsabilidades que o cliente e a AWS compartilham
- Descrição de como as responsabilidades da AWS e as responsabilidades do cliente podem mudar, de acordo com o serviço usado (por exemplo, Amazon RDS, AWS Lambda, Amazon EC2)
2.2 Compreender os conceitos de segurança, de governança e de conformidade da nuvem AWS.
Conhecimentos
- Conceitos de conformidade e de governança da AWS
- Benefícios da segurança da nuvem (por exemplo, criptografia)
- Onde capturar e localizar logs associados à segurança da nuvem
Habilidades
- Identificação de onde encontrar informações sobre conformidade da AWS (por exemplo, AWS Artifact)
- Compreensão das necessidades de conformidade entre localizações geográficas ou setores (por exemplo, conformidade da AWS)
- Descrição de como os clientes podem proteger recursos na AWS (por exemplo, Amazon Inspector, AWS Security Hub, Amazon GuardDuty, AWS Shield)
- Identificação das opções de criptografia (por exemplo, criptografia em trânsito e criptografia em repouso)
- Reconhecimento dos serviços que auxiliam na governança e na conformidade (por exemplo, monitoramento com o Amazon CloudWatch, auditoria com o AWS CloudTrail, AWS Audit Manager e AWS Config, e relatórios de acesso)
- Reconhecimento de que os requisitos de conformidade variam entre os serviços da AWS
2.3 Identificar os recursos de gerenciamento de acesso da AWS.
Conhecimentos
- Gerenciamento de identidade e de acesso (por exemplo, AWS Identity and Access Management [IAM])
- Importância de proteger a conta de usuário-raiz da AWS
- Princípio de menor privilégio
- Centro de Identidade do AWS IAM (AWS Single Sign-On)
Habilidades
- Compreensão das chaves de acesso, das políticas de senha e do armazenamento de credenciais (por exemplo, AWS Secrets Manager e AWS Systems Manager)
- Identificação dos métodos de autenticação na AWS (por exemplo, autenticação multifator [MFA], Centro de Identidade do IAM e perfis do IAM entre contas)
- Definição de grupos, usuários, políticas personalizadas e políticas gerenciadas em conformidade com o princípio de menor privilégio
- Identificação das tarefas que somente o usuário-raiz da conta pode realizar
- Compreensão de quais métodos podem proteger o usuário-raiz
- Compreensão dos tipos de gerenciamento de identidade (por exemplo, federado)
2.4 Identificar os componentes e os recursos de segurança.
Conhecimentos
- Recursos de segurança que a AWS fornece
- Documentação relacionada à segurança que a AWS fornece
Habilidades
- Descrição dos recursos e serviços de segurança da AWS (por exemplo, AWS WAF, AWS Firewall Manager, AWS Shield, Amazon GuardDuty)
- Compreensão de que há produtos de segurança de terceiros disponíveis no AWS Marketplace
- Identificação de onde as informações de segurança da AWS estão disponíveis (por exemplo, AWS Knowledge Center, AWS Security Center e blog de segurança da AWS)
- Compreensão do uso dos serviços da AWS para identificar problemas de segurança (por exemplo, o AWS Trusted Advisor)
Domínio 3: Tecnologia e serviços da nuvem 34% do exame
3.1 Definir métodos de implantação e operação na nuvem AWS.
Conhecimentos
- Várias formas de provisionamento e de operação na nuvem AWS
- Várias maneiras de acessar os serviços da AWS
- Tipos de modelos de implantação na nuvem
- Opções de conectividade
Habilidades
- Decisão entre opções, como acesso programático (por exemplo, APIs, SDKs e CLI), Console de Gerenciamento da AWS e infraestrutura como código (IaC)
- Avaliação dos requisitos para determinar se deve usar operações únicas ou processos repetíveis
- Identificação dos modelos de implantação (por exemplo, nuvem, híbrido e on-premises)
- Identificação das opções de conectividade (por exemplo, AWS VPN, AWS Direct Connect, internet pública)
3.2 Definir a infraestrutura global da AWS.
Conhecimentos
- Regiões AWS, Zonas de Disponibilidade e locais da borda
- Alta disponibilidade
- Uso de várias Regiões
- Benefícios dos locais de borda
- AWS Wavelength Zones e AWS Local Zones
Habilidades
- Descrição da relação entre Regiões, Zonas de Disponibilidade e locais da borda
- Descrição de como alcançar alta disponibilidade usando várias Zonas de Disponibilidade
- Reconhecimento de que as Zonas de Disponibilidade não compartilham pontos únicos de falha
- Descrição de quando usar várias Regiões (por exemplo, recuperação de desastres, continuidade de negócio, baixa latência para usuários finais e soberania de dados)
- Descrição, em alto nível, dos benefícios dos locais de borda (por exemplo, Amazon CloudFront, AWS Global Accelerator)
3.3 Identificar os serviços computacionais da AWS.
Conhecimentos
- Serviços computacionais da AWS
Habilidades
- Reconhecimento do uso adequado dos vários tipos de instâncias do EC2 (por exemplo, otimizada para computação e otimizada para armazenamento)
- Reconhecimento do uso adequado de várias opções de contêiner (por exemplo, Amazon ECS e Amazon EKS)
- Reconhecimento do uso adequado de várias opções de computação sem servidor (por exemplo, AWS Fargate e Lambda)
- Reconhecimento de que o auto scaling proporciona elasticidade
- Identificação das finalidades dos balanceadores de carga
3.4 Identificar os serviços de banco de dados da AWS.
Conhecimentos
- Serviços de banco de dados da AWS
- Migração de banco de dados
Habilidades
- Decisão de quando usar bancos de dados hospedados no EC2 ou bancos de dados gerenciados pela AWS
- Identificação de bancos de dados relacionais (por exemplo, Amazon RDS e Amazon Aurora)
- Identificação de bancos de dados NoSQL (por exemplo, DynamoDB)
- Identificação de bancos de dados baseados em memória (por exemplo, Amazon ElastiCache)
- Identificação de ferramentas de migração de banco de dados (por exemplo, AWS Database Migration Service [AWS DMS] e AWS Schema Conversion Tool [AWS SCT])
3.5 Identificar os serviços de rede da AWS.
Conhecimentos
- Serviços de rede da AWS
Habilidades
- Identificação dos componentes de uma VPC (por exemplo, sub-redes e gateways)
- Compreensão da segurança em uma VPC (por exemplo, ACLs de rede, grupos de segurança, Amazon Inspector)
- Compreensão da finalidade do Amazon Route 53
- Identificação dos serviços de borda (por exemplo, CloudFront, Global Accelerator)
- Identificação das opções de conectividade de rede com a AWS (por exemplo, AWS VPN e AWS Direct Connect)
3.6 Identificar os serviços de armazenamento da AWS.
Conhecimentos
- Serviços de armazenamento da AWS
Habilidades
- Identificação dos usos do armazenamento de objetos
- Reconhecimento das diferenças nas storage classes do Amazon S3
- Identificação de soluções de armazenamento em bloco (por exemplo, Amazon Elastic Block Store [Amazon EBS] e armazenamento de instância)
- Identificação de serviços de arquivos (por exemplo, Amazon Elastic File System [Amazon EFS] e Amazon FSx)
- Identificação de sistemas de arquivos em cache (por exemplo, AWS Storage Gateway)
- Compreensão dos casos de uso das políticas de ciclo de vida
- Compreensão dos casos de uso do AWS Backup
3.7 Identificar serviços de inteligência artificial e de machine learning (IA/ML) e serviços de analytics da AWS.
Conhecimentos
- Serviços de IA/de ML da AWS
- Serviços de analytics da AWS
Habilidades
- Compreensão dos serviços de IA/ML e das tarefas que eles realizam (por exemplo, Amazon SageMaker IA, Amazon Lex e Amazon Kendra)
- Identificação dos serviços de data analytics (por exemplo, Amazon Athena, Amazon Kinesis, AWS Glue e Amazon QuickSight)
3.8 Identificar serviços de outras categorias de serviços dentro do escopo da AWS.
Conhecimentos
- Serviços de integração de aplicações do Amazon EventBridge, Amazon Simple Notification Service (Amazon SNS) e Amazon Simple Queue Service (Amazon SQS)
- Serviços de aplicações empresariais do Amazon Connect e do Amazon Simple Email Service (Amazon SES)
- Serviços de capacitação de clientes (por exemplo, AWS Support)
- Serviços e recursos de ferramentas do desenvolvedor (por exemplo, AWS CodeBuild, AWS CodePipeline e AWS X-Ray)
- Serviços de computação para usuários finais do Amazon AppStream 2.0, do Amazon WorkSpaces e do Amazon WorkSpaces Secure Browser
- Serviços de frontend para web e dispositivos móveis do AWS Amplify e AWS AppSync
- Serviços de IoT (por exemplo, AWS IoT Core)
Habilidades
- Escolha do serviço adequado para entregar mensagens e enviar alertas e notificações
- Escolha do serviço adequado para atender às necessidades de aplicações empresariais
- Escolha do serviço adequado para o suporte ao cliente da AWS
- Escolha da opção adequada para oferecer suporte comercial
- Identificação das ferramentas para desenvolver, implantar e solucionar problemas de aplicações
- Identificação dos serviços que podem apresentar a saída de máquinas virtuais (VMs) nas máquinas de usuários finais
- Identificação dos serviços que podem criar e implantar serviços de frontend e dispositivos móveis
- Identificação dos serviços que gerenciam dispositivos de IoT
Domínio 4: Cobrança, preços e suporte 12% do exame
4.1 Comparar os modelos de preços da AWS.
Conhecimentos
- Opções de compra de computação (por exemplo, instâncias sob demanda, instâncias reservadas, instâncias spot, Savings Plans, hosts dedicados, instâncias dedicadas e reserva de capacidade)
- Cobranças de transferência de dados
- Opções e níveis de armazenamento
Habilidades
- Identificação de quando usar várias opções de compra de computação
- Descrição da flexibilidade das instâncias reservadas
- Descrição do comportamento das instâncias reservadas no AWS Organizations
- Compreensão dos custos de transferência de dados recebidos e dos custos de transferência de dados enviados (por exemplo, de uma Região para outra ou dentro da mesma Região)
- Compreensão das opções de preços das várias opções e dos vários níveis de armazenamento
4.2 Compreender os recursos de gerenciamento de cobrança, de orçamento e de custos.
Conhecimentos
- Suporte e informações sobre cobrança
- Informações sobre preços dos serviços da AWS
- AWS Organizations
- Tags de alocação de custos da AWS
Habilidades
- Compreensão dos usos e dos recursos adequados do AWS Budgets e AWS Cost Explorer
- Compreensão dos usos e dos recursos adequados da Calculadora de Preços da AWS
- Compreensão da cobrança consolidada e da alocação de custos do AWS Organizations
- Compreensão dos vários tipos de tags de alocação de custos e a respectiva relação com relatórios de cobrança (por exemplo, Relatórios de custo e uso da AWS)
4.3 Identificar os recursos técnicos da AWS e as opções do AWS Support.
Conhecimentos
- Recursos e documentação disponíveis nos sites oficiais da AWS
- Planos do AWS Support
- Função da Rede de Parceiros da AWS, incluindo provedores independentes de software e integradores de sistemas
- AWS Support Center
Habilidades
- Localização de whitepapers, blogs e documentação da AWS em sites oficiais da AWS
- Identificação e localização de recursos técnicos da AWS (por exemplo, recomendações da AWS, AWS Knowledge Center e AWS re:Post)
- Identificação das opções do AWS Support para clientes da AWS (por exemplo, atendimento ao cliente e comunidades, AWS Developer Support, AWS Business Support, Suporte AWS Empresarial Rápido e AWS Enterprise Support)
- Identificação da função do Trusted Advisor, do AWS Health Dashboard e da API do AWS Health para ajudar a gerenciar e monitorar ambientes para otimização de custos
- Identificação da função da equipe de confiança e segurança da AWS para denunciar qualquer abuso dos recursos da AWS
- Compreensão da função dos parceiros da AWS (por exemplo, AWS Marketplace, provedores independentes de software e integradores de sistemas)
- Identificação dos benefícios de ser um parceiro da AWS (por exemplo, treinamento e certificação de parceiros, eventos de parceiros e descontos por volume de parceiros)
- Identificação dos principais serviços que o AWS Marketplace oferece (por exemplo, gerenciamento de custos, governança e atribuição de direitos)
- Identificação das opções de assistência técnica disponíveis na AWS (por exemplo, AWS Professional Services e arquitetos de soluções da AWS)
Tópicos com os textos do guia oficial publicado pela AWS em português. Entre ou crie uma conta para registrar o que já domina, escrever anotações e anexar materiais.