CADERNO DE FASE 6-1 SECURITY SPECIALTY
Estrutura oficial do exame SCS-C03: domínios com peso, declarações de tarefa e os itens de conhecimento e habilidade do guia da AWS, em português. Marque cada item conforme domina, escreva anotações, anexe materiais e crie subtópicos seus em qualquer nível.
Guia oficial do exame em português · Baixar pôster de resumo (PNG) · Voltar ao mapa
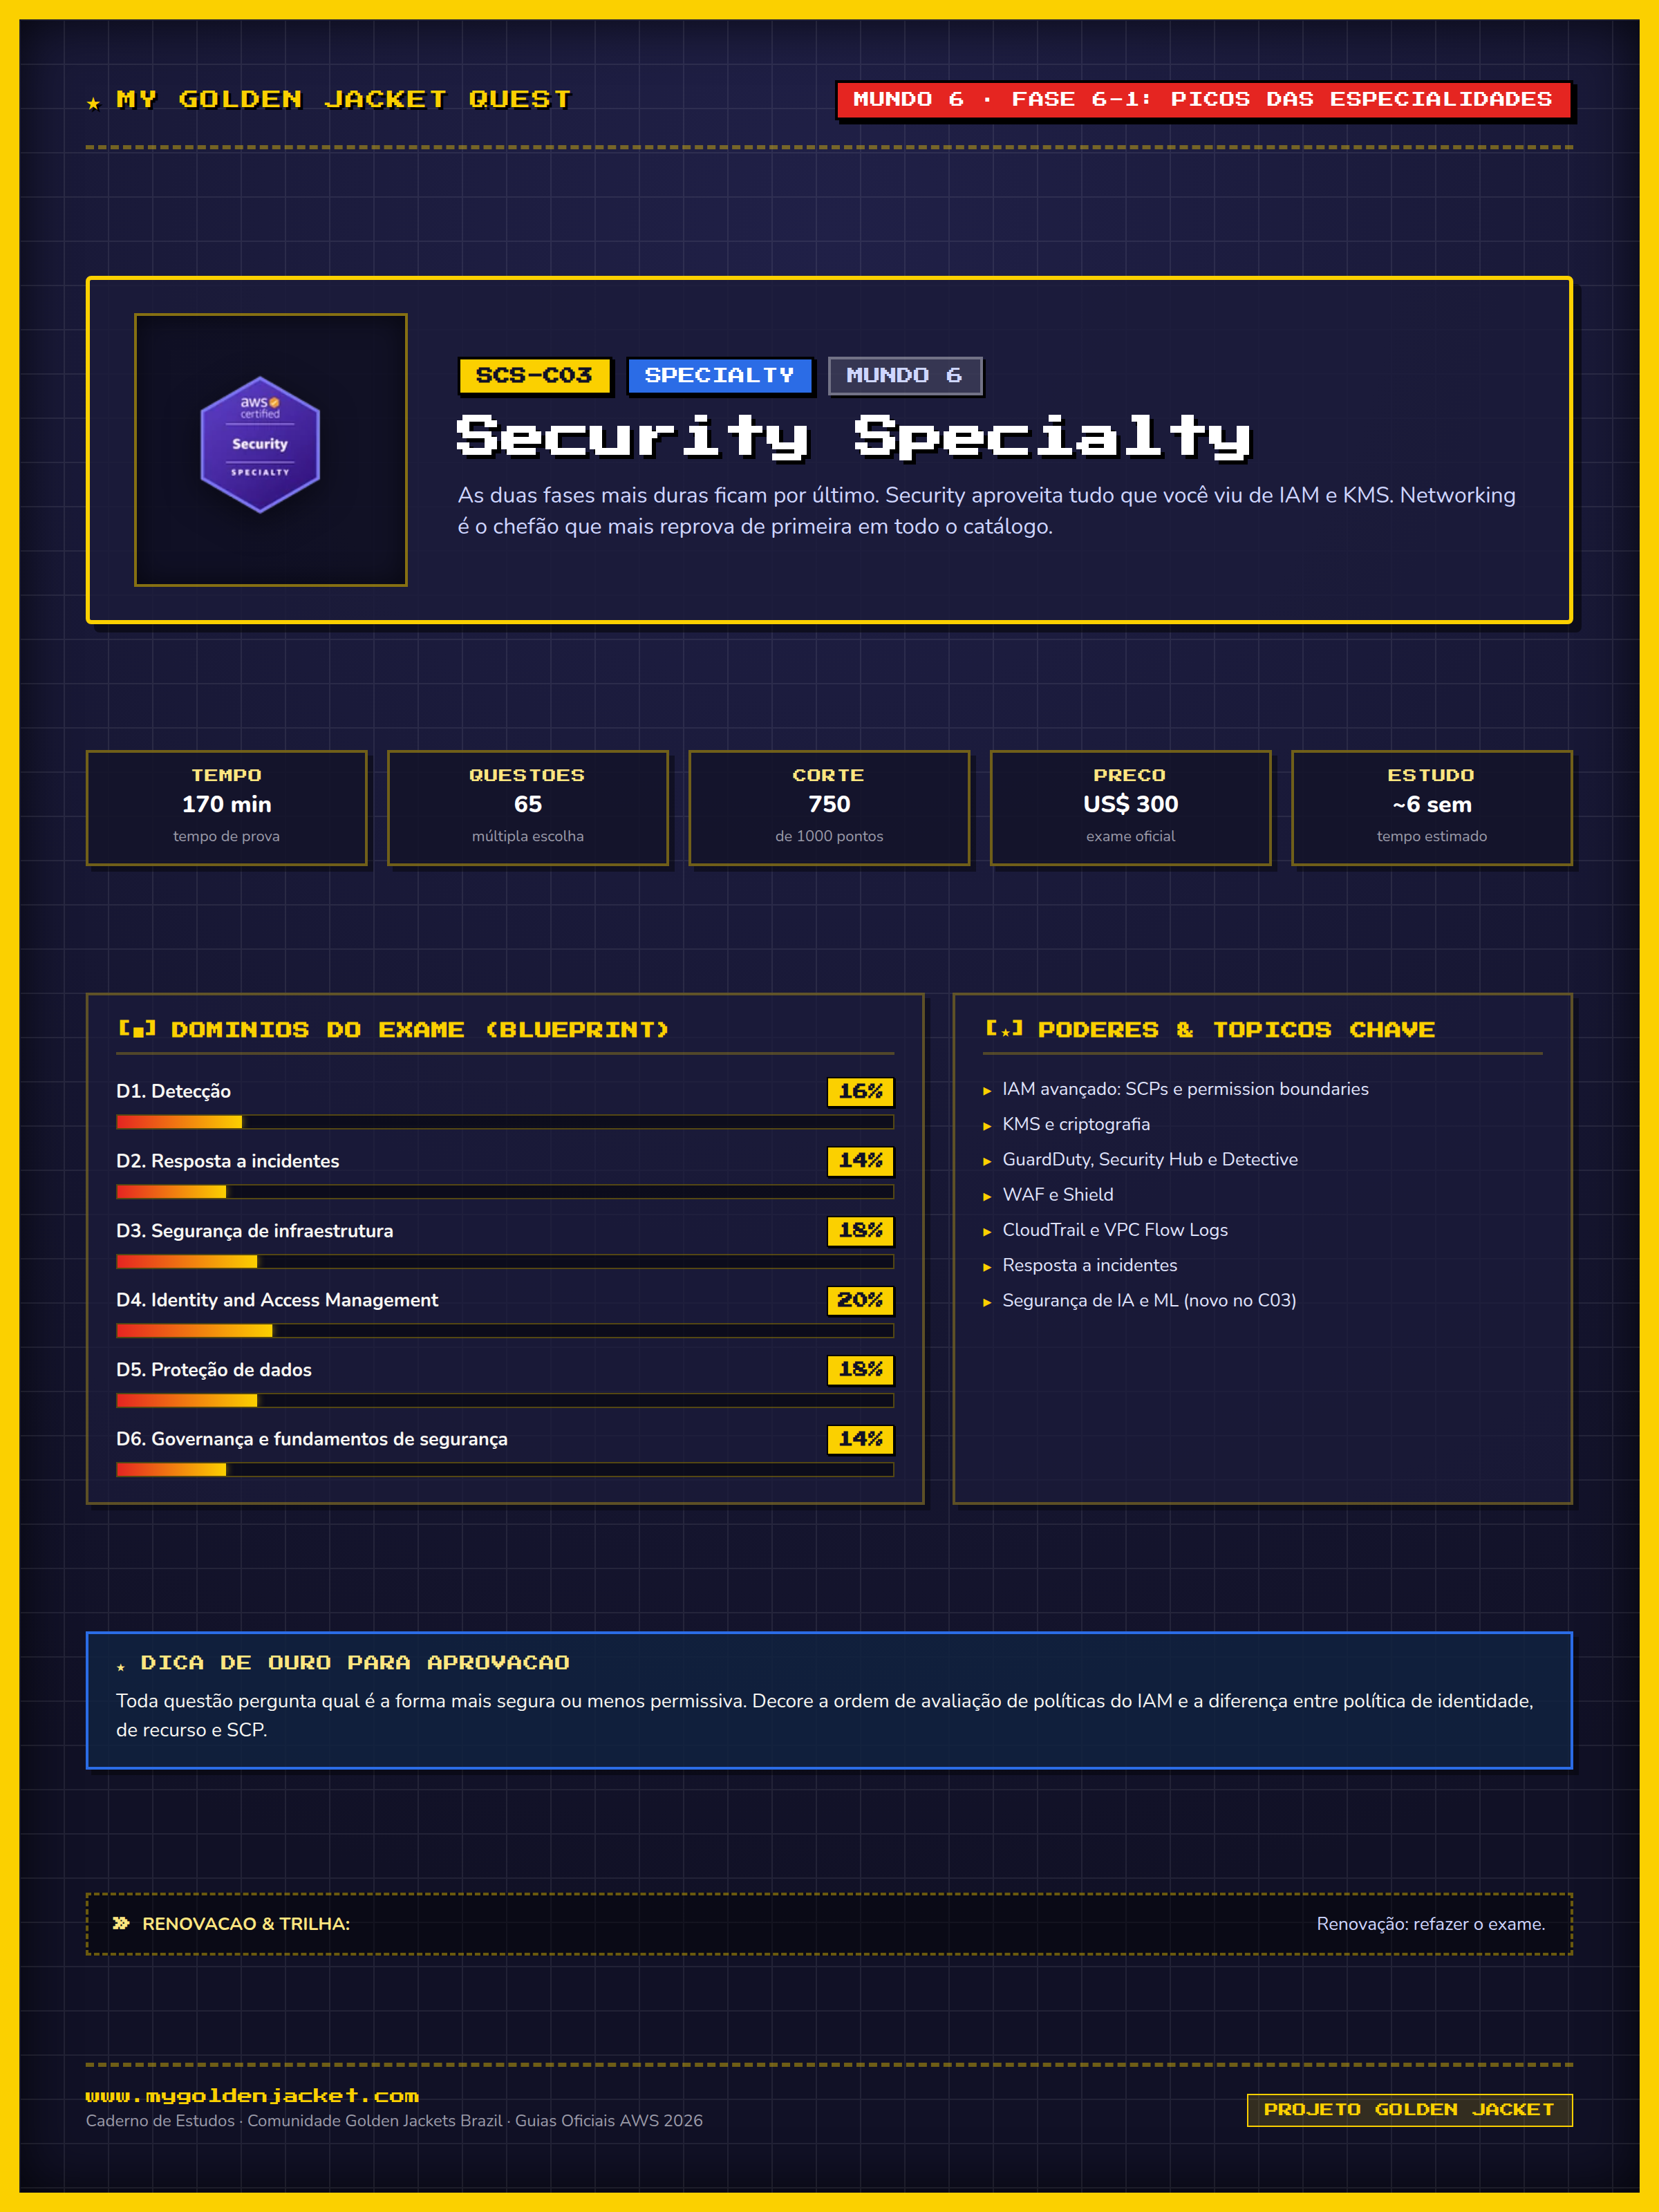
DOMÍNIOS
- 1 Detecção 16%
- 2 Resposta a incidentes 14%
- 3 Segurança de infraestrutura 18%
- 4 Identity and Access Management 20%
- 5 Proteção de dados 18%
- 6 Governança e fundamentos de segurança 14%
Como estudar para o Security Specialty (SCS-C03)
O Security Specialty tem 65 questões em 170 minutos, nota mínima 750, e seis domínios: Identity and Access Management é o maior (20%), seguido de segurança de infraestrutura e proteção de dados (18% cada), detecção (16%), resposta a incidentes (14%) e governança (14%). Toda questão pergunta qual é a forma mais segura ou a menos permissiva: ordem de avaliação de políticas do IAM, SCPs e permission boundaries, KMS com chaves gerenciadas pelo cliente, GuardDuty, Security Hub, Detective, WAF, Shield, CloudTrail e VPC Flow Logs. A versão C03 acrescentou segurança de cargas de IA e ML.
Abre o Mundo 6, os Picos das Especialidades, e aproveita tudo que você viu de IAM e KMS no Solutions Architect Associate (SAA-C03) e no DevOps Engineer Professional (DOP-C02). Sem experiência em resposta a incidentes, reserve tempo para os runbooks: a prova espera que você saiba a ordem das ações (isolar, coletar evidência, revogar credenciais), não só os serviços. Renovação só refazendo.
Seis semanas. Decore a lógica de avaliação do IAM (negação explícita, SCP, permission boundary, política de recurso, política de identidade) e pratique no IAM Policy Simulator; monte uma conta com GuardDuty, Security Hub e Config habilitados e gere um achado de propósito. Os 16 enunciados de tarefa deste caderno vêm do guia oficial em português. Nas anotações, separe o que cada serviço detecta (GuardDuty), agrega (Security Hub) e investiga (Detective), a confusão mais comum nas alternativas.
Domínio 1: Detecção 16% do exame
1.1 Projetar e implementar soluções de monitoramento e alertas para uma organização ou conta da AWS.
Habilidades
- Analisar workloads para determinar os requisitos de monitoramento.
- Projetar e implementar estratégias de monitoramento de workloads (por exemplo, configurar verificações de integridade de recursos).
- Agregar eventos de segurança e monitoramento.
- Criar métricas, alertas e painéis para detectar dados e eventos anômalos (por exemplo, Amazon GuardDuty, Amazon Security Lake, AWS Security Hub, Amazon Macie).
- Criar e gerenciar automações para realizar avaliações e investigações regulares (por exemplo, implantar pacotes de conformidade do AWS Config, o Security Hub, o Gerenciador de Estados do AWS Systems Manager).
1.2 Projetar e implementar soluções de registro em log.
Habilidades
- Identificar as origens para ingestão e armazenamento de logs com base nos requisitos.
- Configurar o registro em log para serviços e aplicações da AWS (por exemplo, configurar uma trilha do AWS CloudTrail para uma organização, criar uma conta de registro em log dedicada do Amazon CloudWatch, configurar o agente do Amazon CloudWatch Logs).
- Implementar armazenamento de logs e data lakes de logs (por exemplo, Security Lake) e integrá-los a ferramentas de segurança de terceiros.
- Usar os serviços da AWS para analisar logs (por exemplo, CloudWatch Logs Insights, Amazon Athena, descobertas do Security Hub).
- Usar os serviços da AWS para normalizar, analisar e correlacionar logs (por exemplo, Amazon OpenSearch Service, AWS Lambda, Amazon Managed Grafana).
- Determinar e configurar as origens de log apropriadas com base no design da rede, nas ameaças e nos ataques (por exemplo, logs de fluxo da VPC, logs de fluxo do gateway de trânsito, logs do Amazon Route 53 Resolver).
1.3 Solucionar problemas relacionados a soluções de registro em log, alertas e monitoramento da segurança.
Habilidades
- Analisar a funcionalidade, as permissões e a configuração dos recursos (por exemplo, registro em log de funções do Lambda, registro em log do Amazon API Gateway, verificações de integridade, registro em log do Amazon CloudFront).
- Corrigir configurações incorretas de recursos (por exemplo, solucionar problemas nas configurações do agente do CloudWatch, solucionar problemas de logs ausentes).
Domínio 2: Resposta a incidentes 14% do exame
2.1 Projetar e testar um plano de resposta a incidentes.
Habilidades
- Projetar e implementar planos de resposta e runbooks para responder a incidentes de segurança (por exemplo, Systems Manager OpsCenter, cadernos do Amazon SageMaker IA).
- Utilizar os recursos e as capacidades dos serviços da AWS para configurar os serviços de modo a estarem preparados para incidentes (por exemplo, provisionar acesso, implantar ferramentas de segurança, minimizar o raio de alcance do impacto e configurar proteções do AWS Shield Avançado).
- Recomendar procedimentos para testar e validar a eficácia de um plano de resposta a incidentes (por exemplo, AWS Fault Injection Service, Hub de Resiliência da AWS).
- Utilizar os serviços da AWS para corrigir incidentes automaticamente (por exemplo, Systems Manager, Automated Forensics Orchestrator para Amazon EC2, AWS Step Functions, Amazon Application Recovery Controller, funções do Lambda).
2.2 Responder a eventos de segurança.
Habilidades
- Capturar e armazenar logs relevantes do sistema e da aplicação como artefatos forenses.
- Pesquisar e correlacionar logs de eventos de segurança em aplicações e serviços da AWS.
- Validar as descobertas dos serviços de segurança da AWS para avaliar o escopo e o impacto de um evento.
- Responder aos recursos afetados contendo e erradicando ameaças e recuperar recursos (por exemplo, com a implementação de controles de contenção de rede e restauração de backups).
- Descrever os métodos para conduzir a análise da causa raiz (por exemplo, Amazon Detective).
Domínio 3: Segurança de infraestrutura 18% do exame
3.1 Projetar, implementar e solucionar problemas de controles de segurança para serviços de borda da rede.
Habilidades
- Definir e selecionar estratégias de segurança de borda com base nas ameaças e ataques previstos.
- Implementar a proteção apropriada da borda da rede (por exemplo, cabeçalhos do CloudFront, AWS WAF, políticas do AWS IoT, proteção contra as ameaças indicadas no Top 10 do OWASP, compartilhamento de recursos de origem cruzada [CORS] do Amazon S3, Shield Avançado).
- Projetar e implementar controles de borda e regras da AWS com base nos requisitos (por exemplo, geografia, geolocalização, limitação de taxa, impressão digital do cliente).
- Configurar integrações com serviços de borda da AWS e serviços de terceiros (por exemplo, ingerir dados no formato Open Cybersecurity Schema Framework [OCSF], usando regras WAF de terceiros).
3.2 Projetar, implementar e solucionar problemas de controles de segurança para workloads de computação.
Habilidades
- Projetar e implementar AMIs reforçadas do Amazon EC2 e imagens de contêiner para proteger workloads de computação e incorporar controles de segurança (por exemplo, Systems Manager, EC2 Image Builder).
- Aplicar perfis de instância, perfis de serviço e perfis de execução de forma adequada para autorizar workloads de computação.
- Verificar os recursos de computação em busca de vulnerabilidades conhecidas (por exemplo, verificar imagens de contêineres e funções do Lambda usando o Amazon Inspector, monitorar os runtimes de computação usando o GuardDuty).
- Implantar patches em recursos de computação para manter ambientes seguros e em conformidade, automatizando os processos de atualização e integrando a validação contínua (por exemplo, Gerenciador de Patches do Systems Manager, Amazon Inspector).
- Configurar o acesso administrativo seguro aos recursos de computação (por exemplo, Systems Manager Session Manager, EC2 Instance Connect).
- Configurar ferramentas de segurança para descobrir e corrigir vulnerabilidades em um pipeline (por exemplo, Amazon Q Developer, Amazon CodeGuru Security).
- Implementar proteções e barreiras de proteção para aplicações de IA generativa (por exemplo, aplicar as proteções do Top 10 de IA generativa do OWASP para aplicações de LLM).
3.3 Projetar e solucionar problemas de controles de segurança de rede.
Habilidades
- Projetar e solucionar problemas de controles de rede apropriados para permitir ou impedir o tráfego de rede conforme necessário (por exemplo, grupos de segurança, ACLs de rede, AWS Network Firewall).
- Criar conectividade segura entre redes híbridas e de várias nuvens (por exemplo, AWS Site-to-Site VPN, AWS Direct Connect, MAC Security [MACsec]).
- Determinar e configurar os requisitos de workload de segurança para comunicação entre ambientes híbridos e a AWS (por exemplo, usando o Acesso Verificado pela AWS).
- Projetar a segmentação da rede com base nos requisitos de segurança (por exemplo, proteções de tráfego norte/sul e leste/oeste, sub-redes isoladas).
- Identificar o acesso desnecessário à rede (por exemplo, Acesso Verificado pela AWS, Network Access Analyzer, descobertas de acessibilidade de rede do Amazon Inspector).
Domínio 4: Identity and Access Management 20% do exame
4.1 Projetar, implementar e solucionar problemas de estratégias de autenticação.
Habilidades
- Projetar e estabelecer soluções de identidade para autenticação humana, de aplicações e de sistemas (por exemplo, Centro de Identidade do AWS IAM, Amazon Cognito, autenticação multifator [MFA], integração com provedor de identidades [IdP]).
- Configurar mecanismos para emitir credenciais temporárias (por exemplo, AWS STS, URLs predefinidos do Amazon S3).
- Solucionar problemas de autenticação (por exemplo, CloudTrail, Amazon Cognito, conjuntos de permissões do Centro de Identidade do IAM, AWS Directory Service).
4.2 Projetar, implementar e solucionar problemas de estratégias de autorização.
Habilidades
- Projetar e avaliar controles de autorização para acesso humano, de aplicações e de sistemas (por exemplo, Amazon Verified Permissions, caminhos do IAM, IAM Roles Anywhere, políticas de recursos para acesso entre contas, políticas de confiança de perfis do IAM).
- Criar estratégias de controle de acesso baseado em atributos (ABAC) e controle de acesso baseado em perfis (RBAC) (por exemplo, configurar o acesso a recursos com base em tags ou atributos).
- Criar, interpretar e implementar políticas do IAM seguindo o princípio de menor privilégio (por exemplo, limites de permissão, políticas de sessão).
- Analisar falhas de autorização para determinar causas ou efeitos (por exemplo, Simulador de políticas do IAM, IAM Access Analyzer).
- Investigar e corrigir permissões, autorizações ou privilégios não intencionais concedidos a um recurso, um serviço ou uma entidade (por exemplo, IAM Access Analyzer).
Domínio 5: Proteção de dados 18% do exame
5.1 Projetar e implementar controles para dados em trânsito.
Habilidades
- Projetar e configurar mecanismos que exijam criptografia ao se conectar aos recursos (por exemplo, configurar as políticas de segurança do Elastic Load Balancing [ELB], aplicar configurações de TLS).
- Projetar e configurar mecanismos para acesso seguro e privado aos recursos (por exemplo, AWS PrivateLink, endpoints da VPC, AWS Client VPN, Acesso Verificado pela AWS).
- Projetar e configurar a criptografia entre recursos em trânsito (por exemplo, configurações de criptografia entre nós para Amazon EMR, Amazon EKS, SageMaker IA e criptografia Nitro).
5.2 Projetar e implementar controles para dados em repouso.
Habilidades
- Projetar, implementar e configurar a criptografia de dados em repouso com base em requisitos específicos (por exemplo, selecionar o serviço de chave de criptografia apropriado, como o AWS CloudHSM ou o AWS KMS, ou selecionar o tipo de criptografia apropriado, como criptografia do lado do cliente ou criptografia do lado do servidor).
- Projetar e configurar mecanismos para proteger a integridade dos dados (por exemplo, Bloqueio de objetos do S3, S3 Glacier Vault Lock, versionamento, assinatura de código digital, validação de arquivos).
- Projetar soluções automáticas de gerenciamento e retenção do ciclo de vida para dados (por exemplo, políticas de ciclo de vida do S3, Bloqueio de Objetos do S3, políticas de ciclo de vida do Amazon EFS e políticas de backup do Amazon FSx para Lustre).
- Projetar e configurar soluções seguras de replicação e backup de dados (por exemplo, Amazon Data Lifecycle Manager, AWS Backup, proteção contra ransomware, AWS DataSync).
5.3 Projetar e implementar controles para proteger dados confidenciais, segredos e materiais de chaves criptográficas.
Habilidades
- Gerenciamento de design e alternância de credenciais e segredos (por exemplo, AWS Secrets Manager).
- Gerenciar e usar material de chave importado (por exemplo, gerenciar e alternar o material de chave importado, gerenciar e configurar armazenamentos de chaves externos).
- Descrever as diferenças entre o material de chave importado e o material de chave gerado pela AWS.
- Mascarar dados sensíveis (por exemplo, políticas de proteção de dados do CloudWatch Logs e proteção de dados de mensagens do Amazon SNS.
- Criar e gerenciar chaves de criptografia e certificados em uma única Região AWS ou em várias regiões (por exemplo, chaves do AWS KMS gerenciadas pelo cliente do AWS KMS, Autoridade de Certificação Privada da AWS).
Domínio 6: Governança e fundamentos de segurança 14% do exame
6.1 Desenvolver uma estratégia para implantar e gerenciar de maneira centralizada as contas da AWS.
Habilidades
- Implantar e configurar organizações usando o AWS Organizations.
- Implementar e gerenciar o AWS Control Tower em ambientes novos e existentes e implantar controles opcionais e personalizados.
- Implementar políticas organizacionais para gerenciar permissões (por exemplo, SCPs, RCPs, políticas de cancelamento de serviços de IA, políticas declarativas).
- Gerenciar centralmente os serviços de segurança (por exemplo, contas de administrador delegado).
- Gerenciar as credenciais do usuário-raiz da conta da AWS (por exemplo, centralizar o acesso-raiz para contas de membros, gerenciar a MFA, projetar procedimentos de emergência).
6.2 Implementar uma estratégia de implantação segura e consistente para recursos de nuvem.
Habilidades
- Usar a infraestrutura como código (IaC) para implantar recursos de nuvem de forma consistente e segura em todas as contas (por exemplo, conjuntos de pilhas do CloudFormation, ferramentas de IaC de terceiros, CloudFormation Guard, cfn-lint).
- Usar tags para organizar os recursos da AWS em grupos para gerenciamento (por exemplo, agrupar por departamento, centro de custos, ambiente).
- Implantar e aplicar políticas e configurações por uma fonte central (por exemplo, o AWS Firewall Manager).
- Compartilhar recursos com segurança entre contas da AWS (por exemplo, AWS Service Catalog, AWS Resource Access Manager [AWS RAM]).
6.3 Avaliar a conformidade dos recursos da AWS.
Habilidades
- Criar ou ativar regras para detectar e corrigir recursos da AWS que não estão em conformidade e enviar notificações (por exemplo, usando o AWS Config para agregar alertas e corrigir recursos que não estão em conformidade, Security Hub).
- Usar os serviços de auditoria da AWS para coletar e organizar evidências (por exemplo, AWS Audit Manager, AWS Artifact).
- Usar os serviços da AWS para avaliar a conformidade da arquitetura com relação às práticas recomendadas de segurança da AWS (por exemplo, a ferramenta AWS Well-Architected Framework).
Tópicos com os textos do guia oficial publicado pela AWS em português. Entre ou crie uma conta para registrar o que já domina, escrever anotações e anexar materiais.