CADERNO DE FASE 6-2 ADVANCED NETWORKING SPECIALTY
Estrutura oficial do exame ANS-C01: domínios com peso, declarações de tarefa e os itens de conhecimento e habilidade do guia da AWS, em português. Marque cada item conforme domina, escreva anotações, anexe materiais e crie subtópicos seus em qualquer nível.
Guia oficial do exame (em inglês) · Baixar pôster de resumo (PNG) · Voltar ao mapa
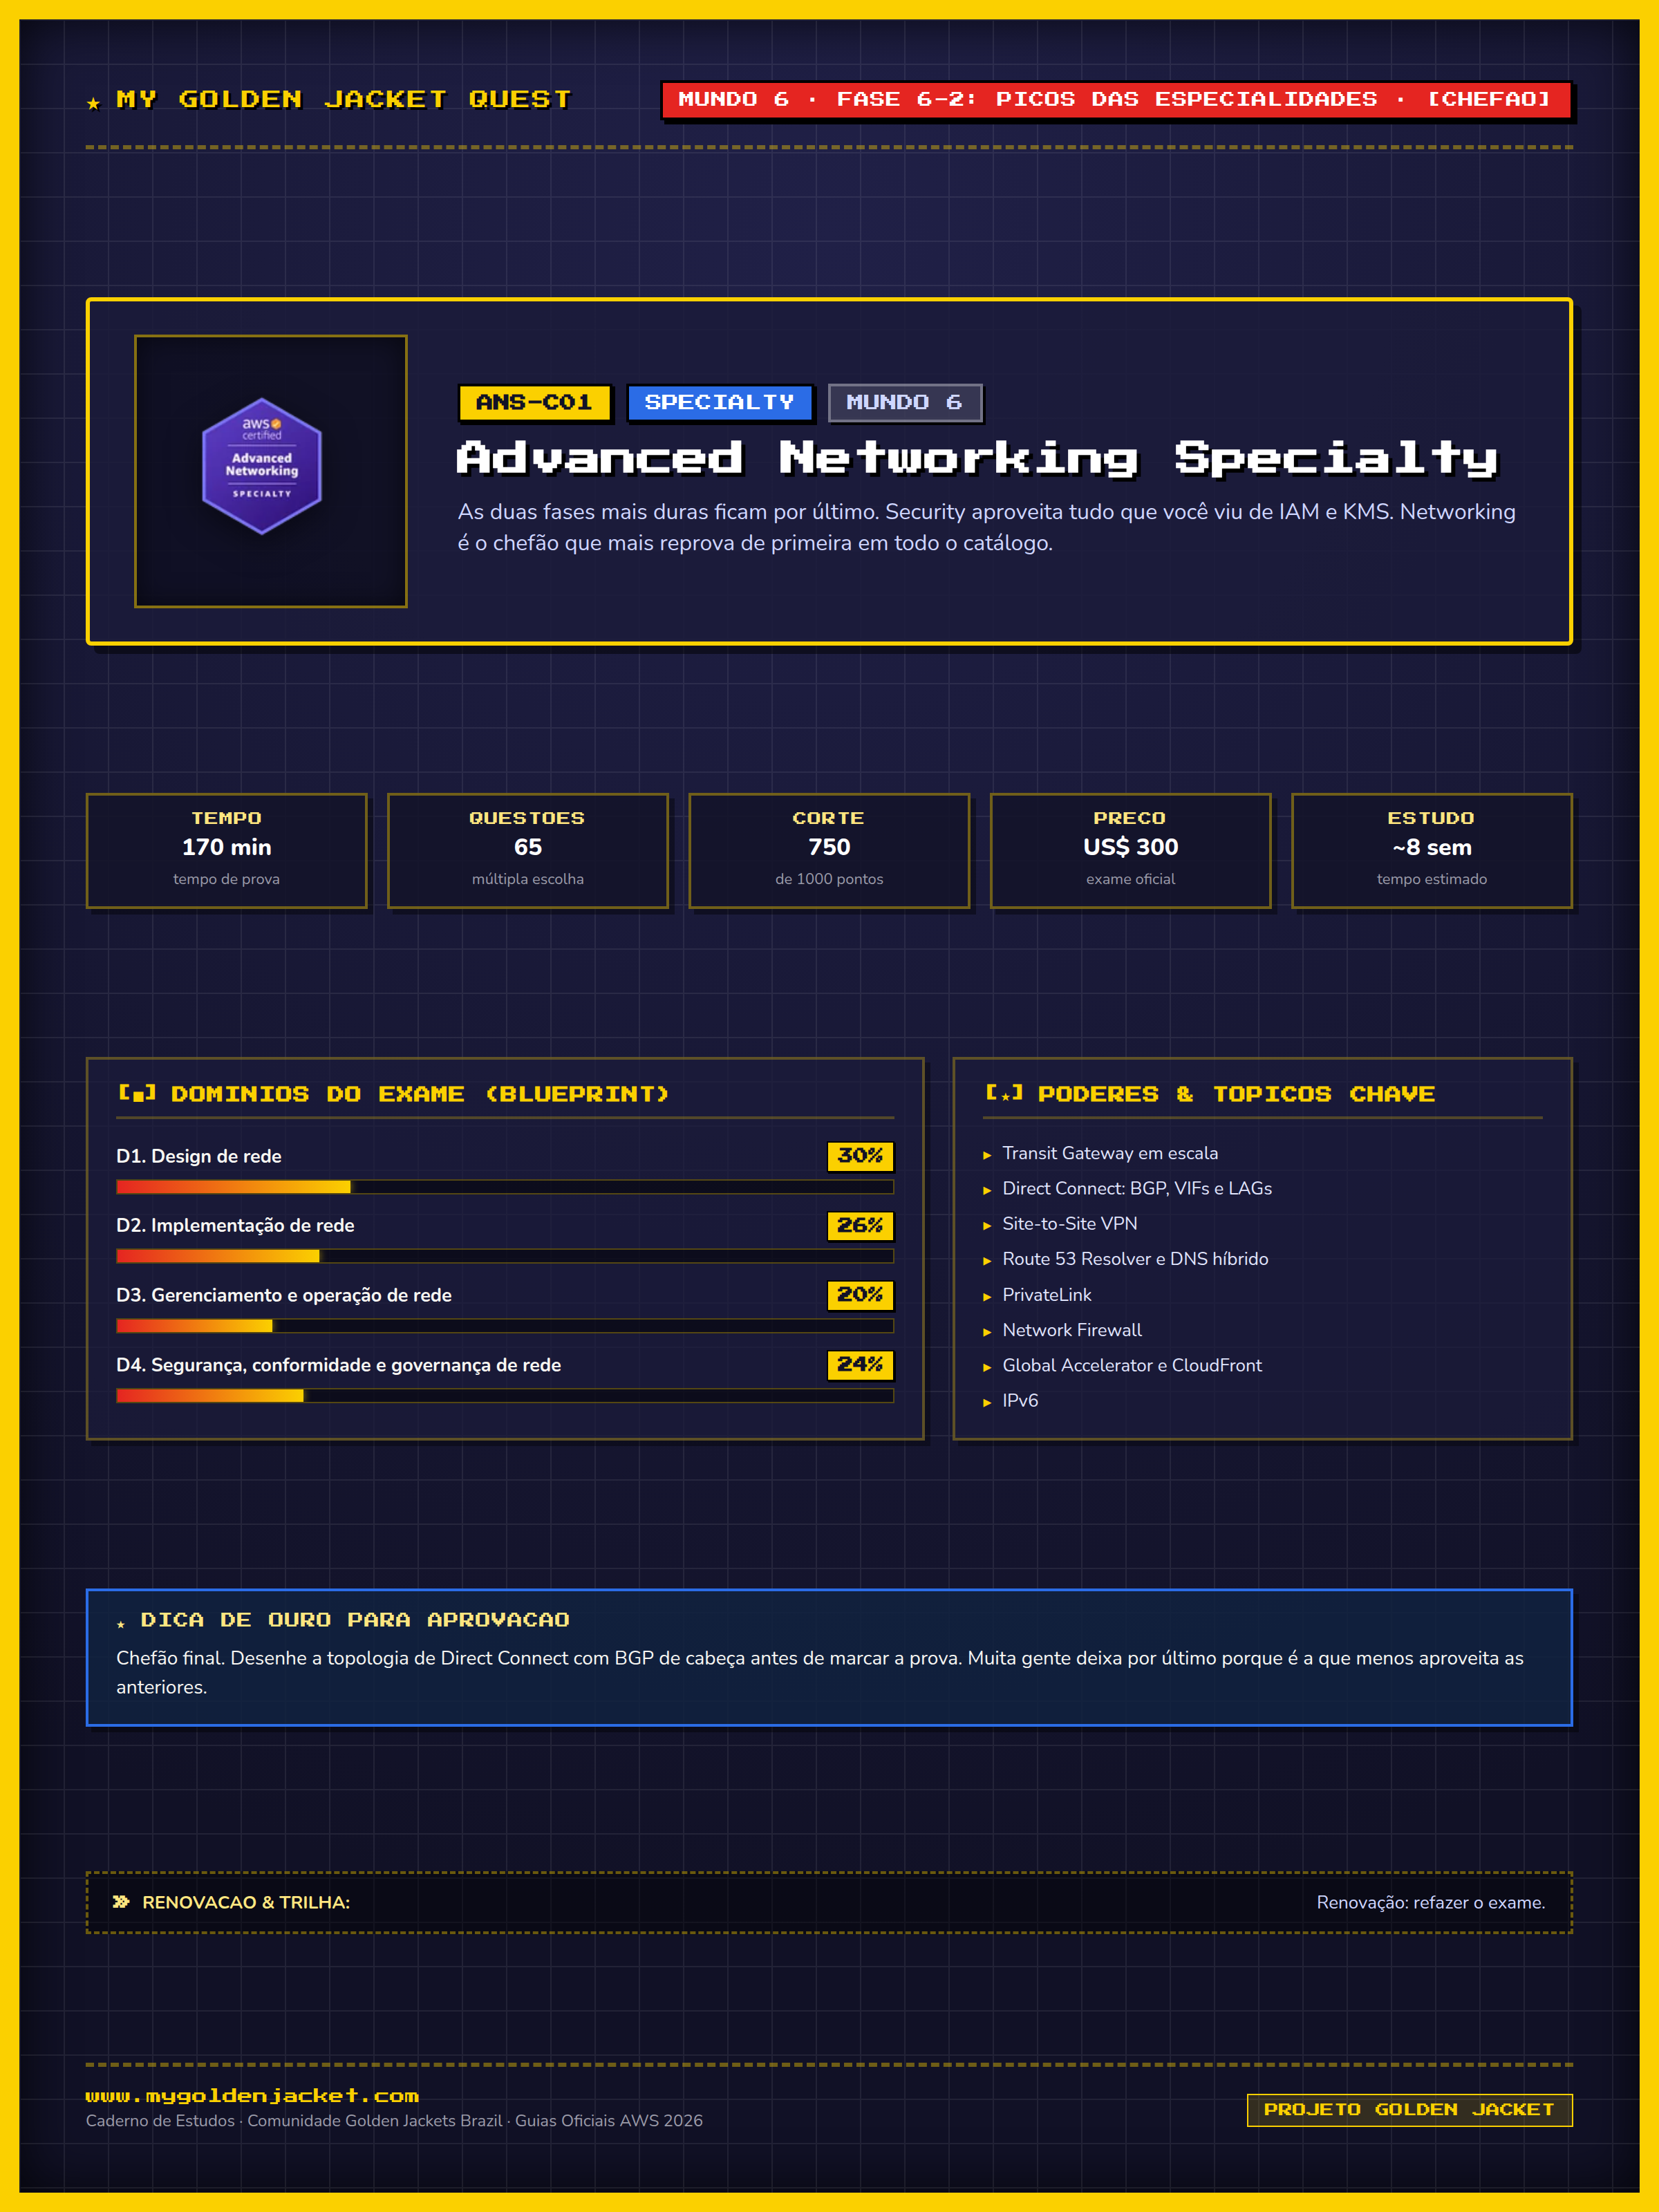
DOMÍNIOS
- 1 Design de rede 30%
- 2 Implementação de rede 26%
- 3 Gerenciamento e operação de rede 20%
- 4 Segurança, conformidade e governança de rede 24%
Como estudar para o Advanced Networking Specialty (ANS-C01)
O Advanced Networking Specialty é o chefão final do mapa: 65 questões em 170 minutos, nota mínima 750. Design de rede (30%) e implementação (26%) são mais da metade: Transit Gateway em escala, Direct Connect com BGP, VIFs e LAGs, VPN Site-to-Site, PrivateLink, Route 53 Resolver e DNS híbrido, IPv6 e o par Global Accelerator e CloudFront. Gerenciamento e operação (20%) cobra monitoramento e resolução de problemas de rede; segurança e governança (24%) cobra Network Firewall, inspeção centralizada e conformidade.
Fica por último porque é a prova que menos aproveita as anteriores: o Solutions Architect Associate (SAA-C03) e o Solutions Architect Professional (SAP-C02 e SAP-C03) dão a base de VPC e conectividade híbrida, mas o nível aqui é o de quem desenha a rede de uma empresa inteira. Tem fama de ser a mais difícil do catálogo e não é renovada por outra certificação.
Oito semanas. Desenhe de cabeça a topologia de Direct Connect com BGP, redundância e roteamento preferencial antes de marcar a prova; depois simule com Transit Gateway e VPN na sua conta, que o custo do laboratório é baixo se você desligar tudo no mesmo dia. O guia oficial só existe em inglês; os tópicos foram traduzidos por nós. Use as anotações para as tabelas de comparação (VPN versus Direct Connect, peering versus Transit Gateway, PrivateLink versus endpoint de gateway) e os limites de cada opção.
Domínio 1: Design de rede 30% do exame
1.1 Projetar uma solução que incorpore serviços de rede de borda para otimizar a performance para o usuário e o gerenciamento de tráfego em arquiteturas globais.
Conhecimentos
- Padrões de design para o uso de redes de distribuição de conteúdo (por exemplo, Amazon CloudFront)
- Padrões de design para gerenciamento de tráfego global (por exemplo, AWS Global Accelerator)
- Padrões de integração de redes de distribuição de conteúdo e gerenciamento de tráfego global com outros serviços (por exemplo, Elastic Load Balancing [ELB], Amazon API Gateway)
Habilidades
- Avaliar os requisitos de tráfego global de entrada e saída da internet para projetar uma solução de distribuição de conteúdo adequada
1.2 Projetar soluções de DNS que atendam a requisitos públicos, privados e híbridos.
Conhecimentos
- Protocolo DNS (por exemplo, registros DNS, TTL, DNSSEC, delegação de DNS, zonas)
- Registro em log e monitoramento de DNS
- Recursos do Amazon Route 53 (por exemplo, registros de alias, políticas de tráfego, resolvers, verificações de integridade)
- Integração do Route 53 com outros serviços de rede da AWS (por exemplo, Amazon VPC)
- Integração do Route 53 com opções híbridas, de várias contas e de várias Regiões
- Registro de domínios
Habilidades
- Usar zonas hospedadas públicas do Route 53
- Usar zonas hospedadas privadas do Route 53
- Usar endpoints do Route 53 Resolver em arquiteturas híbridas e da AWS
- Usar o Route 53 para gerenciamento de tráfego global
- Criar e gerenciar registros de domínios
1.3 Projetar soluções que integrem balanceamento de carga para atender a requisitos de alta disponibilidade, escalabilidade e segurança.
Conhecimentos
- Como o balanceamento de carga funciona nas camadas 3, 4 e 7 do modelo OSI
- Diferentes tipos de balanceadores de carga e como atendem aos requisitos de design de rede, alta disponibilidade e segurança
- Padrões de conectividade aplicáveis ao balanceamento de carga conforme o caso de uso (por exemplo, balanceadores de carga internos, balanceadores de carga externos)
- Fatores de escalabilidade dos balanceadores de carga
- Integrações de balanceadores de carga com outros serviços da AWS (por exemplo, Global Accelerator, CloudFront, AWS WAF, Route 53, Amazon Elastic Kubernetes Service [Amazon EKS], AWS Certificate Manager [ACM])
- Opções de configuração de balanceadores de carga (por exemplo, protocolo proxy, balanceamento de carga entre zonas, afinidade de sessão [sessões persistentes], algoritmos de roteamento)
- Opções de configuração de grupos de destino de balanceadores de carga (por exemplo, TCP, GENEVE, IP em comparação com instância)
- AWS Load Balancer Controller para clusters do Kubernetes
- Considerações sobre criptografia e autenticação com balanceadores de carga (por exemplo, terminação TLS, passagem TLS)
Habilidades
- Selecionar um balanceador de carga adequado com base no caso de uso
- Integrar auto scaling a soluções de balanceamento de carga
- Integrar balanceadores de carga a implantações de aplicações existentes
1.4 Definir requisitos de registro em log e monitoramento em redes da AWS e híbridas.
Conhecimentos
- Métricas, agentes, logs, alarmes, painéis e insights do Amazon CloudWatch em arquiteturas da AWS para fornecer visibilidade
- AWS Transit Gateway Network Manager em arquiteturas para fornecer visibilidade
- VPC Reachability Analyzer em arquiteturas para fornecer visibilidade
- Logs de fluxo e espelhamento de tráfego em arquiteturas para fornecer visibilidade
- Registro em log de acesso (por exemplo, balanceadores de carga, CloudFront)
Habilidades
- Identificar os requisitos de registro em log e monitoramento
- Recomendar métricas adequadas para fornecer visibilidade do status da rede
- Capturar a linha de base de performance da rede
1.5 Projetar uma estratégia de roteamento e uma arquitetura de conectividade entre redes on-premises e a nuvem AWS.
Conhecimentos
- Fundamentos de roteamento (por exemplo, dinâmico em comparação com estático, BGP)
- Conceitos de camada 1 e camada 2 para interconexões físicas (por exemplo, VLAN, grupo de agregação de links [LAG], óptica, jumbo frames)
- Tecnologias de encapsulamento e criptografia (por exemplo, Generic Routing Encapsulation [GRE], IPsec)
- Compartilhamento de recursos entre contas da AWS
- Redes de sobreposição (overlay)
Habilidades
- Identificar os requisitos de conectividade híbrida
- Projetar um modelo redundante de conectividade híbrida com serviços da AWS (por exemplo, AWS Direct Connect, AWS Site-to-Site VPN)
- Projetar o roteamento BGP com atributos do BGP para influenciar os fluxos de tráfego conforme os padrões de tráfego desejados (compartilhamento de carga, ativo/passivo)
- Projetar a integração de uma rede de longa distância definida por software (SD-WAN) com a AWS (por exemplo, Transit Gateway Connect, redes de sobreposição)
1.6 Projetar uma estratégia de roteamento e uma arquitetura de conectividade que incluam várias contas da AWS, Regiões da AWS e VPCs para dar suporte a diferentes padrões de conectividade.
Conhecimentos
- Diferentes padrões de conectividade e casos de uso (por exemplo, emparelhamento de VPCs, Transit Gateway, AWS PrivateLink)
- Recursos e vantagens do compartilhamento de VPCs
- Sub-redes IP e soluções para sobreposição de endereços IP
Habilidades
- Conectar várias VPCs usando os serviços mais adequados conforme os requisitos (por exemplo, usando emparelhamento de VPCs, Transit Gateway, PrivateLink)
- Usar o compartilhamento de VPCs em uma configuração de várias contas
- Gerenciar sobreposições de IP usando diferentes serviços e opções disponíveis (por exemplo, NAT, PrivateLink, roteamento do Transit Gateway)
Domínio 2: Implementação de rede 26% do exame
2.1 Implementar roteamento e conectividade entre redes on-premises e a nuvem AWS.
Conhecimentos
- Protocolos de roteamento (por exemplo, estático, dinâmico)
- VPNs (por exemplo, segurança, VPN acelerada)
- Camada 1 e tipos de hardware a usar (por exemplo, documentos de carta de autorização [LOA], instalações de colocation, Direct Connect)
- Camada 2 e camada 3 (por exemplo, VLANs, endereçamento IP, gateways, roteamento, comutação)
- Gerenciamento de tráfego e SD-WAN (por exemplo, Transit Gateway Connect)
- DNS (por exemplo, encaminhamento condicional, zonas hospedadas, resolvers)
- Dispositivos de segurança (por exemplo, firewalls)
- Balanceamento de carga (por exemplo, camada 4 em comparação com camada 7, proxies reversos, camada 3)
- Automação de infraestrutura
- AWS Organizations e AWS Resource Access Manager (AWS RAM) (por exemplo, Transit Gateway de várias contas, Direct Connect, Amazon VPC, Route 53)
- Teste de conectividade (por exemplo, Route Analyzer, Reachability Analyzer)
- Serviços de rede das VPCs
Habilidades
- Configurar os requisitos de rede física para soluções de conectividade híbrida
- Configurar protocolos de roteamento estático ou dinâmico para funcionar com soluções de conectividade híbrida
- Configurar redes on-premises existentes para se conectar à nuvem AWS
- Configurar a resolução de nomes on-premises existente com a nuvem AWS
- Configurar e implementar soluções de balanceamento de carga
- Configurar o monitoramento e o registro em log de rede para serviços da AWS
- Testar e validar a conectividade entre ambientes
2.2 Implementar roteamento e conectividade entre várias contas da AWS, Regiões e VPCs para dar suporte a diferentes padrões de conectividade.
Conhecimentos
- Conectividade entre VPCs e entre várias contas (por exemplo, emparelhamento de VPCs, Transit Gateway, VPN, fornecedores terceirizados, SD-WAN, comutação de rótulos multiprotocolo [MPLS])
- Conectividade privada de aplicações (por exemplo, PrivateLink)
- Métodos para expandir a conectividade de rede da AWS (por exemplo, Organizations, AWS RAM)
- Resolução de nomes de hosts e serviços para aplicações e clientes (por exemplo, DNS)
- Automação de infraestrutura
- Autenticação e autorização (por exemplo, SAML, Active Directory)
- Segurança (por exemplo, grupos de segurança, ACLs de rede, AWS Network Firewall)
- Teste de conectividade (por exemplo, Route Analyzer, Reachability Analyzer, ferramentas)
Habilidades
- Configurar arquiteturas de conectividade de rede usando serviços da AWS em um design de VPC única ou de várias VPCs (por exemplo, DHCP, roteamento, grupos de segurança)
- Configurar a conectividade híbrida com soluções de fornecedores terceirizados existentes
- Configurar uma arquitetura de rede hub-and-spoke (por exemplo, Transit Gateway, VPC de trânsito)
- Configurar uma solução de DNS para viabilizar a conectividade híbrida
- Implementar segurança entre limites de rede
- Configurar o monitoramento e o registro em log de rede usando soluções da AWS
2.3 Implementar arquiteturas de DNS híbridas e de várias contas complexas.
Conhecimentos
- Quando usar zonas hospedadas privadas e zonas hospedadas públicas
- Métodos para alterar o gerenciamento de tráfego (por exemplo, com base em latência, geografia, ponderação)
- Delegação e encaminhamento de DNS (por exemplo, encaminhamento condicional)
- Diferentes tipos de registro DNS (por exemplo, A, AAAA, TXT, registros de ponteiro, registros de alias)
- DNSSEC
- Como compartilhar serviços de DNS entre contas (por exemplo, AWS RAM)
- Requisitos e opções de implementação de endpoints de saída e de entrada
Habilidades
- Configurar zonas DNS e encaminhamento condicional
- Configurar o gerenciamento de tráfego usando soluções de DNS
- Configurar o DNS para redes híbridas
- Configurar os registros DNS adequados
- Configurar o DNSSEC no Route 53
- Configurar o DNS em uma arquitetura de rede centralizada ou distribuída
- Configurar o monitoramento e o registro em log de DNS no Route 53
2.4 Automatizar e configurar a infraestrutura de rede.
Conhecimentos
- Infraestrutura como código (IaC) (por exemplo, AWS Cloud Development Kit [AWS CDK], AWS CloudFormation, AWS CLI, AWS SDK, APIs)
- Automação de rede orientada a eventos
- Problemas comuns do uso de instruções fixas (hardcoded) em modelos de IaC ao provisionar recursos de rede na nuvem
Habilidades
- Criar e gerenciar configurações de rede repetíveis
- Integrar funções de rede orientadas a eventos
- Integrar opções de automação de rede híbrida com a IaC nativa da AWS
- Eliminar riscos e obter eficiência em um ambiente de rede em nuvem mantendo o menor custo possível
- Automatizar o processo de otimização de recursos de rede em nuvem com IaC
Domínio 3: Gerenciamento e operação de rede 20% do exame
3.1 Manter o roteamento e a conectividade em redes da AWS e híbridas.
Conhecimentos
- Protocolos de roteamento padrão do setor usados em redes híbridas da AWS (por exemplo, BGP sobre Direct Connect)
- Métodos de conectividade para redes da AWS e híbridas (por exemplo, gateway do Direct Connect, Transit Gateway, VIFs)
- Como limites e cotas afetam os serviços de rede da AWS (por exemplo, limites de largura de banda, limites de rotas)
- Métodos de acesso privado e público disponíveis para serviços personalizados (por exemplo, PrivateLink, emparelhamento de VPCs)
- Padrões de comunicação inter-regionais e intrarregionais disponíveis
Habilidades
- Gerenciar protocolos de roteamento para opções de conectividade da AWS e híbrida (por exemplo, sobre uma conexão do Direct Connect, VPN)
- Manter o acesso privado a serviços personalizados (por exemplo, PrivateLink, emparelhamento de VPCs)
- Usar tabelas de rotas para direcionar o tráfego adequadamente (por exemplo, propagação automática, BGP)
- Configurar acesso privado ou acesso público a serviços da AWS (por exemplo, Direct Connect, VPN)
- Otimizar o roteamento em protocolos de roteamento dinâmico e estático (por exemplo, sumarização de rotas, sobreposição de CIDR)
3.2 Monitorar e analisar o tráfego de rede para solucionar problemas e otimizar padrões de conectividade.
Conhecimentos
- Métricas de performance de rede e restrições de acessibilidade (por exemplo, roteamento, tamanho de pacote)
- Logs e métricas adequados para avaliar problemas de performance e acessibilidade da rede (por exemplo, perda de pacotes)
- Ferramentas para coletar e analisar logs e métricas (por exemplo, CloudWatch, VPC Flow Logs, VPC Traffic Mirroring)
- Ferramentas para analisar padrões e problemas de roteamento (por exemplo, Reachability Analyzer, Transit Gateway Network Manager)
Habilidades
- Analisar a saída de ferramentas para avaliar a performance da rede e solucionar problemas de conectividade (por exemplo, VPC Flow Logs, Amazon CloudWatch Logs)
- Mapear ou entender a topologia da rede (por exemplo, Transit Gateway Network Manager)
- Analisar pacotes para identificar problemas de modelagem de pacotes (por exemplo, VPC Traffic Mirroring)
- Solucionar problemas de conectividade causados por configuração incorreta da rede (por exemplo, Reachability Analyzer)
- Verificar se uma configuração de rede atende aos requisitos de design da rede (por exemplo, Reachability Analyzer)
- Automatizar a verificação da intenção de conectividade conforme a configuração da rede muda (por exemplo, Reachability Analyzer)
- Solucionar incompatibilidades de tamanho de pacote em uma VPC para restaurar a conectividade de rede
3.3 Otimizar redes da AWS visando performance, confiabilidade e custo-benefício.
Conhecimentos
- Situações em que um emparelhamento de VPCs ou um gateway de trânsito são adequados
- Diferentes métodos para reduzir a utilização de largura de banda (por exemplo, unicast em comparação com multicast, CloudFront)
- Opções de conectividade econômicas para transferência de dados entre uma VPC e ambientes on-premises
- Diferentes tipos de interfaces de rede na AWS
- Recursos de alta disponibilidade no Route 53 (por exemplo, balanceamento de carga de DNS usando verificações de integridade com conjuntos de registros de latência e ponderados)
- Disponibilidade de opções do Route 53 que fornecem confiabilidade
- Padrões de balanceamento de carga e distribuição de tráfego
- Otimização de sub-redes de VPC
- Otimização do tamanho de quadro para largura de banda em diferentes tipos de conexão
Habilidades
- Otimizar o throughput da rede
- Selecionar a interface de rede certa para a melhor performance (por exemplo, interface de rede elástica, Elastic Network Adapter [ENA], Elastic Fabric Adapter [EFA])
- Escolher entre emparelhamento de VPCs, padrões de proxy ou uma conexão de gateway de trânsito com base na análise dos requisitos de rede fornecidos
- Implementar uma solução em um serviço de conectividade de rede adequado (por exemplo, emparelhamento de VPCs, Transit Gateway, conexão VPN) para atender aos requisitos de rede
- Implementar um recurso de multicast dentro de uma VPC e em ambientes on-premises
- Criar zonas hospedadas públicas e privadas e registros do Route 53 para otimizar a disponibilidade da aplicação (por exemplo, entrada de DNS zonal privada para rotear tráfego para várias Zonas de Disponibilidade)
- Atualizar e otimizar sub-redes para configurações de auto scaling a fim de dar suporte ao aumento da carga da aplicação
- Atualizar e otimizar sub-redes para evitar o esgotamento dos endereços IP disponíveis em uma VPC (por exemplo, CIDR secundário)
- Configurar o suporte a jumbo frames em diferentes tipos de conexão
- Otimizar a conectividade de rede usando o Global Accelerator para melhorar a performance da rede e a disponibilidade da aplicação
Domínio 4: Segurança, conformidade e governança de rede 24% do exame
4.1 Implementar e manter recursos de rede para atender a necessidades e requisitos de segurança e conformidade.
Conhecimentos
- Diferentes modelos de ameaças com base na arquitetura da aplicação
- Ameaças comuns à segurança
- Mecanismos para proteger diferentes fluxos de aplicação
- Arquitetura de rede da AWS que atende a requisitos de segurança e conformidade
Habilidades
- Proteger fluxos de tráfego de entrada na AWS (por exemplo, AWS WAF, AWS Shield, Network Firewall)
- Proteger fluxos de tráfego de saída da AWS (por exemplo, Network Firewall, proxies, Gateway Load Balancers)
- Proteger o tráfego entre VPCs dentro de uma conta ou entre várias contas (por exemplo, grupos de segurança, ACLs de rede, políticas de VPC endpoint)
- Implementar uma arquitetura de rede da AWS para atender a requisitos de segurança e conformidade (por exemplo, rede não confiável, VPC de perímetro, arquitetura de três camadas)
- Desenvolver um modelo de ameaças e identificar estratégias de mitigação adequadas para uma determinada arquitetura de rede
- Testar a conformidade com os requisitos iniciais (por exemplo, teste de failover, resiliência)
- Automatizar o relato e o alerta de incidentes de segurança usando a AWS
4.2 Validar e auditar a segurança usando serviços de monitoramento e registro em log de rede.
Conhecimentos
- Serviços de monitoramento e registro em log de rede disponíveis na AWS (por exemplo, CloudWatch, AWS CloudTrail, VPC Traffic Mirroring, VPC Flow Logs, Transit Gateway Network Manager)
- Mecanismos de alerta (por exemplo, alarmes do CloudWatch)
- Criação de logs em diferentes serviços da AWS (por exemplo, logs de fluxo da VPC, logs de acesso de balanceadores de carga, logs de acesso do CloudFront)
- Mecanismos de entrega de logs (por exemplo, Amazon Kinesis, Route 53, CloudWatch)
- Mecanismos para auditar configurações de segurança de rede (por exemplo, grupos de segurança, AWS Firewall Manager, AWS Trusted Advisor)
Habilidades
- Criar e analisar um log de fluxo da VPC (incluindo os campos básicos e estendidos dos logs de fluxo)
- Criar e analisar o espelhamento de tráfego de rede (por exemplo, usando o VPC Traffic Mirroring)
- Implementar alarmes automatizados usando o CloudWatch
- Implementar métricas personalizadas usando o CloudWatch
- Correlacionar e analisar informações de uma ou várias fontes de logs da AWS
- Implementar soluções de entrega de logs
- Implementar uma estratégia de auditoria de rede em um ou vários serviços de rede e contas da AWS (por exemplo, Firewall Manager, grupos de segurança, ACLs de rede)
4.3 Implementar e manter a confidencialidade dos dados e das comunicações da rede.
Conhecimentos
- Opções de criptografia de rede disponíveis na AWS
- Conectividade VPN sobre Direct Connect
- Métodos de criptografia para dados em trânsito (por exemplo, IPsec)
- Criptografia de rede no modelo de responsabilidade compartilhada da AWS
- Métodos de segurança para comunicações DNS (por exemplo, DNSSEC)
Habilidades
- Implementar métodos de criptografia de rede para atender aos requisitos de conformidade da aplicação (por exemplo, IPsec, TLS)
- Implementar soluções de criptografia para proteger dados em trânsito (por exemplo, CloudFront, Application Load Balancers e Network Load Balancers, VPN sobre Direct Connect, bancos de dados gerenciados da AWS, Amazon S3, soluções personalizadas no Amazon EC2, Transit Gateway)
- Implementar uma solução de gerenciamento de certificados usando uma autoridade certificadora (por exemplo, ACM, AWS Private Certificate Authority [ACM PCA])
- Implementar comunicações DNS seguras
A AWS publicou este guia só em inglês; os tópicos foram traduzidos por nós seguindo a terminologia dos guias oficiais em português. Entre ou crie uma conta para registrar o que já domina, escrever anotações e anexar materiais.